
עודכן לאחרונה: · מאת עשהאל דרייר
בקצרה: הפניה ל-HTTPS בקלאודוויז (Cloudways) Flexible מופעלת במתג אחד: באפליקציה בחרו Application Settings, לשונית General, הפעילו HTTPS Redirection ואשרו ב-Yes. זה יוצר הפניה קבועה (301) מכל כתובת HTTP לכתובת המאובטחת. כדי לחסום גם את הרגע הראשון שבו הדפדפן ניגש ב-HTTP, מוסיפים כלל HSTS לקובץ .htaccess, ובהגדרות השרת אפשר לקבוע אילו גרסאות TLS מותרות.
מה ההבדל בין HTTPS, הפניה, HSTS ו-TLS?
HTTPS הוא הגרסה המוצפנת של HTTP. ההצפנה מתבצעת בפרוטוקול TLS (היורש של SSL), בעזרת תעודת SSL שמותקנת על האתר. בלי HTTPS הדפדפן מציג "לא מאובטח", לפי קלאודוויז גוגל נותן עדיפות לאתרים מאובטחים, וסיסמאות ופרטי לקוחות עוברים בלי הגנה.
אבל התקנת תעודה לבד לא מספיקה. האתר עדיין זמין גם בכתובת http://, ומי שמקליד את הכתובת בלי https או מגיע מקישור ישן, גולש בלי הצפנה. בשביל זה יש שלוש שכבות:
| שכבה | מה היא עושה | איפה מגדירים | חובה? |
|---|---|---|---|
| הפניית HTTPS (301) | שולחת כל בקשת HTTP לכתובת ה-HTTPS המקבילה, באופן קבוע | מתג באפליקציה | כן, לכל אתר |
| HSTS | מורה לדפדפן לא לנסות HTTP בכלל בביקורים הבאים | כלל בקובץ .htaccess | מומלץ, במיוחד לחנויות ואתרים עם התחברות |
| גרסאות TLS | קובעת אילו גרסאות הצפנה השרת מקבל | הגדרות השרת | מומלץ לכבות גרסאות ישנות |
לפני שמתחילים
- תעודת SSL מותקנת על כל הדומיינים של האתר, כולל www. אם עוד אין, ראו איך להתקין תעודת SSL בקלאודוויז.
- אין הפניה אחרת פעילה. אם כבר מפנים ל-HTTPS דרך Cloudflare, Sucuri, תוסף וורדפרס או כלל ב-.htaccess, אל תפעילו גם את המתג של קלאודוויז. שתי הפניות במקביל יוצרות לולאה ושגיאת "too many redirects". בטלו קודם את ההפניה האחרת, ורק אחר כך הפעילו את המתג.
- Flexible בלבד. המתג קיים ב-Flexible. ב-Autonomous ה-SSL מגיע מ-Cloudflare Enterprise ופעיל תמיד.
- לפני HSTS, גבו את האפליקציה.
איך מפנים ל-HTTPS בקלאודוויז, שלב אחר שלב?
באפליקציות חדשות ההפניה מופעלת כברירת מחדל, לפי קלאודוויז. אם העברתם אתר, או שהיא כבויה, כך מפעילים אותה:
- היכנסו לרשימת השרתים ובחרו את השרת של האתר.
- לחצו על סמל הגלובוס (בממשק הישן: www) ובחרו את האפליקציה.
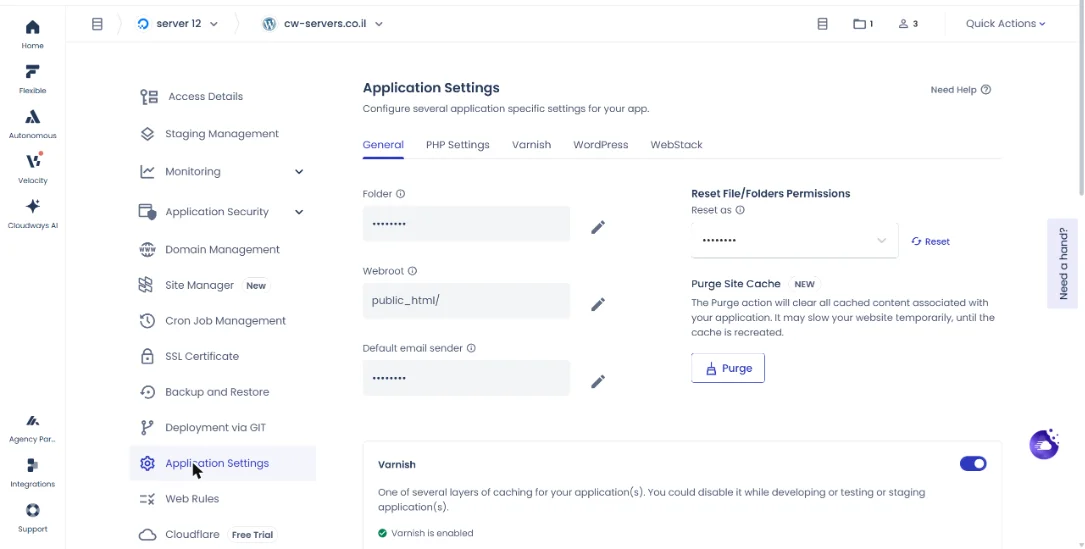
- בתפריט האפליקציה בחרו Application Settings.
- עברו ללשונית General.
- גללו למטה והפעילו את HTTPS Redirection.
- קראו את ההודעה בחלון שנפתח ולחצו Yes. ההפניה תיכנס לתוקף תוך כמה דקות.
טיפ: מיד אחרי התקנת תעודת Let's Encrypt, הפאנל מציע בעצמו להפעיל את ההפניה. אם לחצתם שם Enable, ההפניה כבר פעילה.
איך בודקים שההפניה עובדת
- נקו את הקאש של הדפדפן, נקו את קאש ה-Varnish בפאנל, ואתחלו את שירות Apache ב-Manage Services.
- פתחו חלון גלישה בסתר והקלידו את הכתובת עם http://. היא צריכה לעבור לבד ל-https://.
- בדקו בכלי כמו Redirect Checker או httpstatus שמופיע קוד 301 (הפניה קבועה), ולא 302.
- אם המנעול לא מופיע, בדקו ב-WhyNoPadlock אם יש תוכן מעורב (Mixed Content): תמונות או סקריפטים שעדיין נטענים ב-http.
למה HSTS חשוב, ואיך מפעילים אותו?
גם עם הפניה, יש רגע קטן של חשיפה. כשמישהו מקליד example.co.il, הדפדפן ניגש קודם ב-HTTP, מקבל הפניה, ורק אז עובר ל-HTTPS. ברגע הזה, למשל ברשת Wi-Fi ציבורית בבית קפה, תוקף יכול ליירט את הבקשה ולהשאיר את הגולש על HTTP או להפנות אותו לאתר מזויף. ההתקפה הזו נקראת SSL stripping.
HSTS (HTTP Strict Transport Security) סוגר את הפרצה. השרת שולח לדפדפן כותרת שאומרת "באתר הזה, רק HTTPS, למשך התקופה הבאה". מהביקור השני והלאה, הדפדפן לא ינסה HTTP בכלל. ל-HSTS בדומיין co.il מאחורי Cloudflare, ראו אבטחת דומיין co.il.
הוספת כלל HSTS לקובץ .htaccess
- ודאו שתעודת SSL מותקנת ושההפניה ל-HTTPS פעילה. קחו גיבוי של האפליקציה לפי דרישה (On-Demand Backup).
- התחברו לשרת ב-SSH עם פרטי הגישה הראשיים (Master Credentials), דרך תוכנת SSH או דרך מסוף ה-SSH המובנה בפאנל.
- עברו לתיקיית האתר:
cd applications/<שם_האפליקציה>/public_html/. שם התיקייה זהה לשם מסד הנתונים של האפליקציה, ומופיע בפרטי הגישה שלה. - פתחו את הקובץ לעריכה:
vim .htaccess, ולחצו i כדי להיכנס למצב עריכה. - הדביקו את הכלל לפני השורה
# BEGIN WordPress. התחילו בערך בדיקה של 5 דקות:Header always set Strict-Transport-Security "max-age=300; includeSubDomains" env=HTTPS - לחצו Esc, הקלידו
:wq!ולחצו Enter כדי לשמור. - נקו את קאש ה-Varnish ואתחלו את Apache.
- בדקו את האתר בכלי SecurityHeaders: צריך להופיע סימון לצד Strict-Transport-Security.
- אחרי שבדקתם שכל האתר ותת-הדומיינים עובדים, החליפו לערך הקבוע שקלאודוויז ממליצה עליו:
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" env=HTTPS
לא רגילים ל-vim? אפשר לערוך את אותו קובץ גם בתוכנת SFTP כמו FileZilla, או דרך מנהל הקבצים של קלאודוויז. התוצאה זהה. שימו לב: הקובץ .htaccess מתחיל בנקודה, ולפעמים צריך להפעיל הצגת קבצים מוסתרים כדי לראות אותו.
| רכיב בכלל | משמעות | מתי להשתמש |
|---|---|---|
max-age=300 | 5 דקות | בדיקה ראשונית. אם משהו נשבר, ההשפעה חולפת מהר |
max-age=31536000 | שנה | אחרי שבדקתם הכל. זה גם המינימום לרשימת ה-Preload |
includeSubDomains | החוק חל גם על כל תת-הדומיינים | רק אם לכל תת-הדומיינים יש SSL. אחרת הם לא ייפתחו |
preload | מסמן שהאתר מבקש להיכנס לרשימת ה-Preload | רק אם אתם באמת מתכוונים להגיש את האתר לרשימה |
רשימת ה-HSTS Preload, ומה עם SEO
ל-HSTS יש חולשה אחת: הדפדפן צריך לראות את הכותרת לפחות פעם אחת. כדי להגן גם על הביקור הראשון, יש רשימת Preload שמובנית בדפדפנים. התנאים להיכנס אליה: תעודה תקפה, הפניה ל-HTTPS, כל תת-הדומיינים זמינים ב-HTTPS, וכותרת HSTS עם max-age של שנה לפחות, includeSubDomains ו-preload. כדאי לדעת שיציאה מהרשימה איטית מאוד, אז הגישו רק אם אתם בטוחים שכל תת-דומיין, עכשיו ובעתיד, יעבוד ב-HTTPS.
לגבי SEO: אחרי כניסה לרשימה, כלי SEO עשויים להתריע על הפניות 307. זה תקין. ה-307 קורה בתוך הדפדפן, וה-301 עדיין קיים ברמת השרת. אפשר לוודא את זה בכלי בדיקת הפניות.
איך מעדכנים את גרסת ה-TLS בשרת?
גרסאות TLS 1.0 ו-1.1 נחשבות לא מאובטחות. תקן PCI לאבטחת כרטיסי אשראי ממליץ על TLS 1.2 לפחות, ושירותים כמו PayPal ו-Stripe כבר לא מקבלים חיבורי TLS 1.0. קלאודוויז תומכת בכל הגרסאות, כולל TLS 1.3.
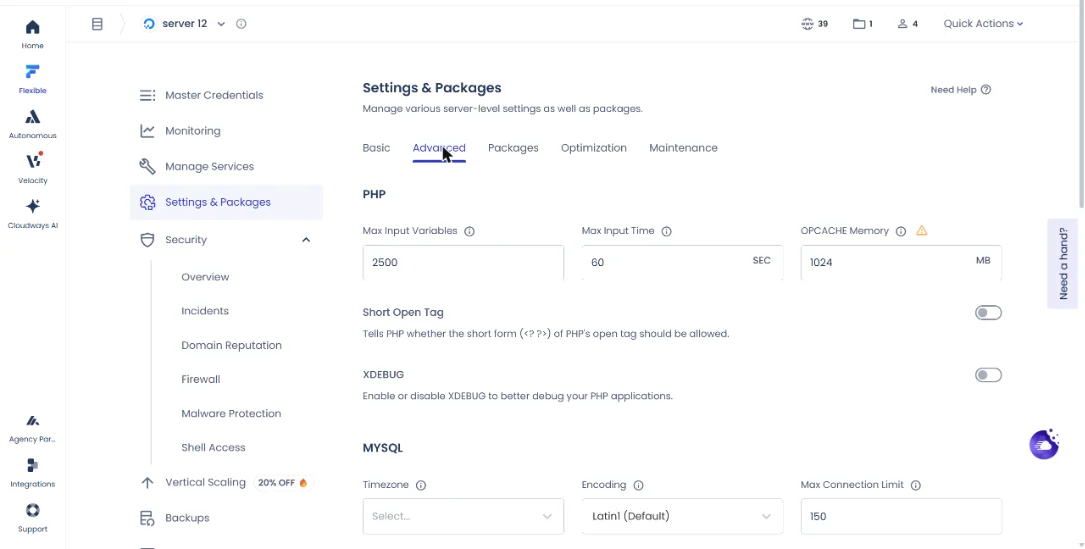
- היכנסו לשרת ובתפריט השרת בחרו Settings & Packages.
- עברו ללשונית Advanced וגללו לאזור Nginx.
- לצד TLS Versions לחצו edit.
- בחרו את הגרסאות הרצויות (למשל 1.2 ו-1.3) ולחצו Save Changes. את TLS 1.3 אי אפשר לכבות.
שלוש הערות: ההגדרה היא ברמת השרת, והיא חלה על כל האפליקציות עליו. היא לא עוברת כשמשכפלים שרת, אז צריך להגדיר אותה מחדש בשרת המשוכפל. וכיבוי גרסאות ישנות יחסום מכשירים ישנים מאוד, כמו Android 4.4 ומטה, Internet Explorer 10 ומטה ו-Windows 7. אם יש לכם קהל עם מכשירים ישנים, בדקו בנתוני האנליטיקס לפני שמכבים.
הקוד BFCM802 מוריד 80% מהחשבון בחודשיים הראשונים (עד 200$ הנחה בחודש), כולל העברת אתרים חינם בלי הגבלה. ללקוחות חדשים בלבד, ורק עד סוף המבצע.
המבצע מסתיים ב-4 בדצמבר 2026, ב-23:59 שעון ישראל.
מתחילים בניסיון חינם, בלי כרטיס אשראי. את הקוד מזינים בקופה ובודקים שהוא מופיע.
אחרי בלאק פריידי: 30% הנחה ל-3 חודשים עם הקוד ASAEL. בשרת גדול (מעל כ-444$ בחודש) ASAEL משתלם יותר כבר עכשיו. למחשבון BFCM802 מול ASAEL
פותחים שרת ניסיון חינם, בלי כרטיס אשראי. כשעוברים לתוכנית בתשלום, הקוד ASAEL מוריד 30% מהחשבון בשלושת החודשים הראשונים.
הקישור ממלא את הקוד בטופס ההרשמה. רק ודאו שהוא מופיע.
טעויות נפוצות ואיך לפתור אותן
שגיאת "too many redirects" (ERR_TOO_MANY_REDIRECTS): יש שתי הפניות במקביל, למשל המתג של קלאודוויז ותוסף וורדפרס, או Cloudflare במצב SSL Flexible. השאירו הפניה אחת בלבד. ב-Cloudflare, מצב SSL מלא (Full) מונע את הלולאה ברוב המקרים. אם הלולאה קורית רק בכניסה ל-wp-admin, ראו לולאת התחברות בוורדפרס.
תת-דומיין הפסיק להיפתח אחרי HSTS: הפעלתם includeSubDomains, אבל לתת-הדומיין אין תעודת SSL. התקינו לו תעודה, או הורידו את includeSubDomains. אם השתמשתם ב-max-age ארוך, גולשים שכבר ביקרו יצטרכו לחכות שהתוקף יפוג, ולכן מתחילים ב-300.
המנעול לא מופיע למרות ההפניה: תוכן מעורב. חלק מהתמונות או הסקריפטים עדיין בכתובות http. עדכנו את כתובות האתר בוורדפרס ל-https, והחליפו כתובות ישנות במסד הנתונים.
כלל ה-HSTS לא מופיע בבדיקה: הקאש מציג גרסה ישנה. נקו את Varnish, אתחלו Apache ובדקו שוב. אם האפליקציה רצה על Lightning Stack החדש, בדקו מול התמיכה של קלאודוויז אם ההגדרה ב-.htaccess נקראת שם.
אחרי עדכון TLS ספק חיצוני לא מתחבר: נדיר, אבל מערכות ישנות מאוד עלולות לא לתמוך ב-TLS 1.2. החזירו זמנית את הגרסה הקודמת ופנו לספק.
מתכננים לשנות כתובות באתר, ולא רק לעבור ל-HTTPS? במדריך מעבר מ-URL בעברית לאנגלית תמצאו את התהליך המלא שלנו, כולל הפניות 301, שינוי שמות קבצי מדיה ובדיקות אחרי המעבר.
מקורות
- How to redirect HTTP to HTTPS – מאגר הידע של קלאודוויז
- How to enable HTTP Strict Transport Security (HSTS) policy – מאגר הידע של קלאודוויז
- How to update the TLS version – מאגר הידע של קלאודוויז
שאלות נפוצות
כן. לפי קלאודוויז, המתג HTTPS Redirection יוצר הפניה קבועה מסוג 301, שמעבירה גם גולשים וגם מנועי חיפוש לכתובת המאובטחת ושומרת על הדירוג.
לא. בקלאודוויז Flexible ההפניה מופעלת מהפאנל בלי קוד ובלי תוסף. אם כבר יש לכם תוסף שעושה את זה, בחרו אחד מהשניים, כדי לא ליצור לולאת הפניות.
ההפניה פועלת בשרת: היא מקבלת בקשת HTTP ושולחת אותה ל-HTTPS. HSTS פועל בדפדפן: אחרי הביקור הראשון, הדפדפן לא ינסה HTTP בכלל. השילוב של שניהם מגן גם מפני התקפות SSL stripping.
לפי ה-KB של קלאודוויז, HSTS מופעל בהוספת כלל לקובץ .htaccess, דרך SSH או SFTP. ה-KB לא מתעד מתג כזה בפאנל. מומלץ להתחיל בתוקף של 5 דקות ולהאריך לשנה אחרי בדיקה.
TLS 1.2 ו-1.3. זה מה שתקן PCI ממליץ, ומה ששירותי תשלום גדולים דורשים. את TLS 1.3 אי אפשר לכבות בקלאודוויז, וכיבוי 1.0 ו-1.1 יחסום רק מכשירים ישנים מאוד.
מדריכים קשורים
- איך להתקין תעודת SSL בקלאודוויז: Let's Encrypt, Wildcard ותעודה מותאמת
- תקלות SSL בקלאודוויז ואיך פותרים אותן
- איך לחבר דומיין לקלאודוויז
- איך לחבר דומיין דרך Cloudflare לקלאודוויז
- קלאודוויז: ביקורת מלאה ומעודכנת
- כל המדריכים בתחום: מדריכי דומיינים ו-SSL
מקור רשמי: How to Redirect HTTP to HTTPS, How to Enable HTTP Strict Transport Security (HSTS) Policy, How to Update the TLS Version (Cloudways Knowledge Base). המדריך נכתב ונבדק על ידי עשהאל דרייר · עודכן: 06.11.2026
גילוי נאות: זהו אתר עצמאי ואינו האתר הרשמי של Cloudways. חלק מהקישורים באתר הם קישורי שותפים – אם תירשמו דרכם נקבל עמלה, בלי עלות נוספת לכם. לפרטים המלאים

