
בקצרה: אם אתר הוורדפרס שלכם נפרץ, אל תמחקו קבצים ואל תעבירו אותו לאחסון אחר. קודם מבודדים אותו, שומרים עותק של המצב הנוכחי, מחליפים את כל הסיסמאות, ורק אז מנקים או משחזרים מגיבוי נקי מלפני הפריצה. אחרי הניקוי סוגרים את הפרצה (בדרך כלל תוסף או תבנית לא מעודכנים) ומבקשים מגוגל בדיקה חוזרת. אם אתם עובדים מהר, את רוב העבודה אפשר לסיים בתוך שעה עד שלוש.
המדריך הזה הוא נוהל חירום. הוא כתוב לבעלי אתרים, לא לחוקרי אבטחה, ומסודר לפי הסדר שבו באמת צריך לפעול. בכל צעד מוסבר גם למה הוא בא במקום הזה, כי טעות בסדר (למשל ניקוי לפני החלפת סיסמאות) היא הסיבה הנפוצה ביותר לכך שאתר נפרץ שוב אחרי שבוע.
איך יודעים שאתר וורדפרס נפרץ
פריצה לאתר היא מצב שבו מישהו זר השיג יכולת לשנות קבצים, מסד נתונים או משתמשים באתר שלכם, בלי רשות. ברוב המקרים הפורץ לא "ישב מול המחשב" ופרץ אליכם אישית. בוט אוטומטי מצא תוסף עם חולשה ידועה, או סיסמה חלשה, והשתיל קוד. אם גוגל מציגה אזהרה על האתר, ראו אזהרת "האתר עלול להזיק" של גוגל.
הסימנים הנפוצים:
- האתר מפנה לאתר אחר (הימורים, תרופות, "זכיתם בפרס"), לפעמים רק לגולשים שמגיעים מגוגל או רק בטלפון. זה מכוון: הפורץ רוצה שבעל האתר, שנכנס ישירות, לא ישים לב.
- אזהרה אדומה בדפדפן או בתוצאות החיפוש ("האתר עלול להזיק", "Deceptive site ahead").
- דפים זרים באינדקס של גוגל: חפשו
site:הדומיין-שלכם.co.ilובדקו אם מופיעים דפים ביפנית, בסינית או על מוצרים שאתם לא מוכרים. - משתמש מנהל (Administrator) שלא יצרתם ברשימת המשתמשים של וורדפרס.
- קבצי PHP מוזרים בתיקיית
wp-content/uploads, שבה אמורות להיות רק תמונות וקבצים. - עומס פתאומי על השרת או מיילים שיוצאים מהאתר בכמויות (ספאם שנשלח מהשרת שלכם).
- הודעה מספק האחסון או מ-Google Search Console על "בעיות אבטחה".
שימו לב: אתר איטי או שגיאת 500 לבד הם לא הוכחה לפריצה. לפעמים זה תוסף שהתעדכן ונשבר. אם האתר פשוט לא עולה, התחילו מהמדריך האתר נפל – איך בודקים מה קרה תוך 5 דקות, ותחזרו לכאן אם מופיע אחד מהסימנים שלמעלה. אם מופיעים באינדקס דפים ביפנית, ראו פריצה יפנית ודפי ספאם באינדקס.
אתר וורדפרס נפרץ: 10 הצעדים הראשונים לפי הסדר
זו רשימת העבודה המלאה. בהמשך יש הסבר מפורט לכל צעד.
- תעדו את מה שאתם רואים (צילומי מסך, שעה, כתובות).
- בודדו את האתר כדי שלא ימשיך להדביק גולשים.
- שמרו עותק של המצב הנוכחי, גם אם הוא נגוע.
- החליפו את כל הסיסמאות והפעילו אימות דו-שלבי.
- מפו את היקף הפריצה: קבצים, מסד נתונים, משתמשים.
- החליטו: שחזור מגיבוי נקי או ניקוי.
- בצעו את השחזור או הניקוי.
- סגרו את הפרצה: עדכונים, הסרת תוספים מיותרים ומפתחות חדשים.
- החזירו את האמון של גוגל (Search Console).
- הפעילו הגנה וניטור כדי שזה לא יחזור.
1. תיעוד: חמש דקות שיחסכו לכם שעות
צלמו את ההפניה או את האזהרה, רשמו מתי שמתם לב ומאיזה מכשיר. העתיקו את כתובת האתר שאליו מפנים. המידע הזה יעזור לכם (או לתמיכה) לזהות את סוג הנוזקה, ולהבין מאיזה תאריך הגיבויים כבר לא נקיים.
2. בידוד האתר
כל דקה שהאתר מפנה גולשים לאתר זדוני פוגעת בלקוחות שלכם ובאמון של גוגל. יש שתי דרכים לבודד:
- מצב תחזוקה דרך תוסף: מהיר, אבל אם הפורץ שולט בקבצים, הוא יכול לעקוף אותו.
- עצירת גישה ברמת השרת: בקלאודוויז (Cloudways) נכנסים לאפליקציה, ל-Application Settings, ומכבים את המתג Application Access. האתר מפסיק להיפתח בדפדפן, משימות ה-Cron של האפליקציה נעצרות, ופרטי הגישה ברמת האפליקציה מושבתים. הגיבויים ומסד הנתונים ממשיכים לעבוד, ומשתמש ה-Master עדיין יכול להיכנס לקבצים.
אם האתר הוא חנות פעילה, בדקו מול חברת הסליקה אם צריך לעדכן אותה. דף תשלום נגוע הוא מקרה רגיש במיוחד.
3. עותק של המצב הנוכחי
זה נשמע מוזר לגבות אתר נגוע, אבל זה הכרחי. אם הניקוי ימחק בטעות קובץ חשוב, או שתרצו לבדוק אחר כך איך הפורץ נכנס, תצטרכו את העותק. בקלאודוויז לוחצים על Take Backup Now במסך הגיבויים של השרת, או מורידים עותק של האפליקציה. רק אל תשחזרו ממנו בטעות לאתר החי.
מדריכים: גיבוי ושחזור אתר בקלאודוויז והורדת גיבוי ידני למחשב.
4. החלפת כל הסיסמאות (לפני הניקוי, לא אחריו)
אם הפורץ מחזיק סיסמה תקפה, הוא יחזור בתוך שעות מהניקוי. לכן מחליפים הכול, ומתחילים מהחשבונות הגבוהים:
- חשבון האחסון עצמו (בקלאודוויז: סיסמת החשבון והפעלת אימות דו-שלבי, ראו אבטחת חשבון קלאודוויז).
- פרטי הגישה ל-SFTP/SSH, גם של השרת (Master Credentials) וגם של האפליקציה. אם נתתם גישה לפרילנסר שכבר לא עובד איתכם, מחקו אותה.
- כל משתמשי וורדפרס עם הרשאת מנהל. מחקו מנהלים שאתם לא מכירים.
- סיסמת מסד הנתונים, ואחר כך עדכון שלה בקובץ
wp-config.php. - תיבת המייל שמשמשת לאיפוס סיסמאות. מי ששולט במייל שולט בכל השאר.
עשו את זה ממחשב נקי. אם יש חשש שהמחשב שממנו אתם מתחברים נגוע (למשל סיסמת FTP שנשמרה בתוכנה), החלפת סיסמאות ממנו לא תעזור.
5. מיפוי היקף הפריצה
צריך לדעת מה נפגע: רק קבצים, גם מסד הנתונים, או גם משתמשים. כלים שעוזרים:
- סריקת נוזקות ברמת השרת. בשרתי Flexible של קלאודוויז, זיהוי נוזקות כלול בחינם. במסך האפליקציה, תחת Application Security ← Malware Protection, תראו אם האפליקציה מסומנת כנגועה (Infected).
- Vulnerability Scanner (סורק חולשות, באותו תפריט): מראה אילו תוספים ותבניות מכילים חולשה ידועה. זה לא סורק נוזקות, אבל הוא מצביע על הדלת שדרכה כנראה נכנסו.
- Google Search Console, בדוח Security issues (בעיות אבטחה): מראה מה גוגל זיהה ובאילו כתובות.
- יומני השרת (Access/Error Logs): בקשות POST חוזרות לקובץ לא מוכר מעידות על "דלת אחורית". ראו צפייה ביומנים בקלאודוויז.
6. החלטה: שחזור או ניקוי
זו ההחלטה הכי חשובה בתהליך. הכלל הפשוט: אם יש לכם גיבוי מלפני הפריצה, והאתר לא השתנה מאז הרבה (אין הזמנות חדשות, אין תוכן חדש), שחזור הוא הדרך המהירה והבטוחה. אם הפריצה ישנה, או שהאתר חי ומשתנה כל יום (חנות), צריך לנקות.
| מצב | מה עדיף | למה |
|---|---|---|
| יש גיבוי נקי מלפני יומיים, אתר תדמית | שחזור מלא מגיבוי | מהיר (דקות), ומחזיר בוודאות למצב נקי. מה שהשתנה מאז, מוסיפים ידנית. |
| חנות עם הזמנות מהימים האחרונים | ניקוי, או שחזור קבצים בלבד | שחזור מסד נתונים ימחק הזמנות ולקוחות. אפשר לשחזר רק את קבצי האתר ולנקות את מסד הנתונים בנפרד. |
| לא ברור מתי הפריצה התחילה | ניקוי | ייתכן שגם הגיבויים נגועים. שחזור "נקי" שמחזיר את הנוזקה הוא בזבוז זמן. |
| אין גיבויים בכלל | ניקוי (ידני, תוסף או ברמת השרת) | אין ברירה. ואחרי זה, להגדיר גיבוי אוטומטי. |
תזכורת לגבי גיבויים: קלאודוויז מגדירה גיבוי אוטומטי מחוץ לשרת לכל שרת חדש, פעם ביום, ושומרת אותו שבוע כברירת מחדל. אפשר לשנות את התדירות (משעה ועד 7 ימים) ואת זמן השמירה (שבוע עד 4 שבועות). אם הפריצה בת שלושה שבועות והשמירה היא שבוע, אין גיבוי נקי. לכן כדאי להאריך את השמירה כבר היום.
7. ביצוע: שחזור לנקודת זמן או ניקוי
שחזור לנקודת זמן (Point-in-time Restore) בקלאודוויז נעשה מתוך האפליקציה, במסך Backup and Restore: בוחרים נקודת שחזור מהרשימה ואת סוג השחזור. שחזור מלא מחזיר גם את הקבצים וגם את מסד הנתונים, ושחזור חלקי מחזיר רק אחד מהם. לפני השחזור המערכת שומרת עותק של המצב הנוכחי, כך שאפשר לבטל עם Rollback. העותק הזה נמחק אוטומטית אחרי 24 שעות.
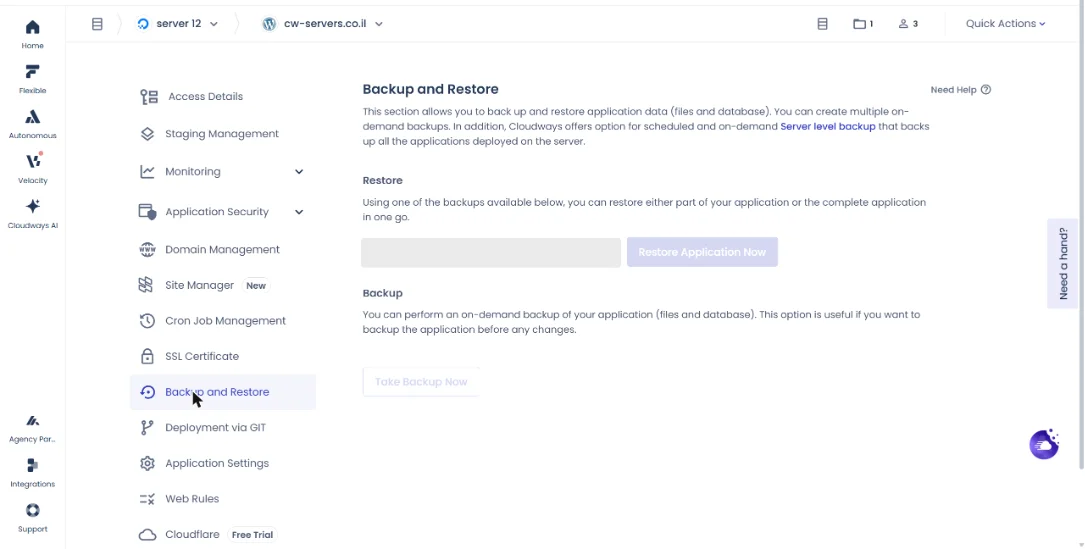
ניקוי הוא נושא בפני עצמו, עם שלוש דרכים: ידני, בעזרת תוסף, או ניקוי אוטומטי ברמת השרת. ההשוואה המלאה, כולל שלבים, נמצאת במדריך איך מנקים וירוס מאתר וורדפרס.
אחרי שחזור, גם מגיבוי נקי, עדיין צריך את צעד 8. השחזור מחזיר את האתר למצב שבו הוא היה פגיע. אם לא תסגרו את הפרצה, אותו בוט ייכנס שוב.
8. סגירת הפרצה
- עדכנו את ליבת וורדפרס, את כל התוספים ואת התבנית. התחילו מאלה שה-Vulnerability Scanner סימן.
- מחקו (לא רק השביתו) תוספים ותבניות שלא בשימוש.
- החליפו כל תוסף או תבנית "פרוצים" (Nulled, גרסת פרימיום שהורדה בחינם מאתר לא רשמי). אלה מקור נפוץ מאוד לדלתות אחוריות.
- החליפו את מפתחות האבטחה (Salts) ב-
wp-config.php. זה מנתק את כל המשתמשים המחוברים, כולל הפורץ. - בדקו שאין קבצי PHP בתיקיית ההעלאות, ושאין משימות Cron או משתמשים שאתם לא מכירים.
חשוב לדעת: גם קלאודוויז מציינת שה-Malware Protection שלה מנקה את הנוזקה, אבל לא מספקת חקירה מלאה של מקור הפריצה. זה נכון לכל כלי אוטומטי. אם אתם לא מוצאים את הפרצה בעצמכם, זה המקום לשלם למומחה אבטחה.
9. החזרת האמון של גוגל
אם גוגל סימנה את האתר, האזהרה לא תיעלם מעצמה מיד אחרי הניקוי. ב-Google Search Console, בדוח Security issues, מסמנים שהבעיות תוקנו ושולחים בקשה לבדיקה חוזרת (Request review). כתבו בבקשה בקצרה מה עשיתם: מה נמחק, מה עודכן ואילו סיסמאות הוחלפו. אם נוספו לאינדקס דפי ספאם, בקשו להסיר אותם בכלי ההסרה של Search Console, והחזירו קוד 404 או 410 לכתובות האלה.
10. הגנה וניטור, כדי שזה לא יחזור
- הגנה ברמת השרת במקום (או בנוסף ל)תוסף אבטחה. ההבדל מוסבר בסעיף הבא.
- גיבויים עם שמירה ארוכה (לפחות שבועיים), כדי שתמיד יהיה גיבוי מלפני הפריצה.
- עדכונים קבועים, עדיף עם בדיקה בסביבת Staging לפני שהם עולים לאתר החי.
- אימות דו-שלבי לכל משתמש עם הרשאות מנהל, ומעט ככל האפשר משתמשים כאלה.
הקוד BFCM802 מוריד 80% מהחשבון בחודשיים הראשונים (עד 200$ הנחה בחודש), כולל העברת אתרים חינם בלי הגבלה. ללקוחות חדשים בלבד, ורק עד סוף המבצע.
המבצע מסתיים ב-4 בדצמבר 2026, ב-23:59 שעון ישראל.
מתחילים בניסיון חינם, בלי כרטיס אשראי. את הקוד מזינים בקופה ובודקים שהוא מופיע.
אחרי בלאק פריידי: 30% הנחה ל-3 חודשים עם הקוד ASAEL. בשרת גדול (מעל כ-444$ בחודש) ASAEL משתלם יותר כבר עכשיו. למחשבון BFCM802 מול ASAEL
פותחים שרת ניסיון חינם, בלי כרטיס אשראי. כשעוברים לתוכנית בתשלום, הקוד ASAEL מוריד 30% מהחשבון בשלושת החודשים הראשונים.
הקישור ממלא את הקוד בטופס ההרשמה. רק ודאו שהוא מופיע.
האתר מפנה לאתר אחר: איפה הקוד מסתתר
הפניה זדונית היא הסימן הנפוץ ביותר לאתר וורדפרס פרוץ, וגם המתסכל ביותר, כי לפעמים היא מופיעה רק לחלק מהגולשים. המקומות הנפוצים שבהם הקוד יושב:
- קובץ
.htaccess: חוקי הפניה שמופעלים רק כשהגולש מגיע מגוגל (בודקים את ה-Referrer). - מסד הנתונים: שינוי של כתובת האתר (
siteurl,home) בטבלת האפשרויות, או סקריפט JavaScript שהוזרק לתוך פוסטים, לווידג'טים או להגדרות התבנית. - קבצי התבנית, בעיקר
functions.php,header.phpו-footer.php. - קבצי ליבה של וורדפרס כמו
index.phpאוwp-config.php.
בגלל שחלק מההפניות נשמרות במסד הנתונים, ניקוי של קבצים בלבד לפעמים לא מספיק. זו אחת הסיבות שכדאי לבחור כלי שסורק גם את מסד הנתונים. בדיקה טובה אחרי הניקוי: גלישה לאתר ממכשיר נייד, מחלון גלישה בסתר, ודרך תוצאה בגוגל, כי זה בדיוק התרחיש שהפורץ מכוון אליו.
למה הגנה ברמת השרת חזקה יותר מתוסף אבטחה
תוסף אבטחה רץ בתוך וורדפרס, באותה שכבה שבה רצה הנוזקה. נוזקה שהשיגה הרשאות כתיבה יכולה לכבות את התוסף, לשנות אותו או להסתתר ממנו. הגנה ברמת השרת רצה מחוץ לאתר, ולכן קוד שהושתל באתר לא יכול לנטרל אותה.
בקלאודוויז, נכון לנובמבר 2026, ההגנה בנויה בשכבות:
| שכבה | מה היא עושה | עלות |
|---|---|---|
| חומת אש ברמת השרת (Imunify360) | מסננת תעבורה זדונית, הגנת DoS ו-Brute-force על SSH ו-HTTP, חסימת IP ומדינות, Honeypot לבוטים | כלול בשרתי Flexible |
| Bot Protection | חסימת תעבורת בוטים מזיקה | כלול |
| Vulnerability Scanner (Patchstack) | התראה על חולשות בליבה, בתוספים ובתבניות של וורדפרס | כלול |
| זיהוי נוזקות | סריקה וסימון אפליקציה כנגועה | כלול ב-Flexible |
| Malware Protection (תוסף) | ניקוי אוטומטי של קבצים ומסד נתונים, RASP שחוסם קוד זדוני בזמן ריצה, סריקת קישורים, ניקוי ידני חינם אם האוטומטי נכשל | 4$ לאפליקציה לחודש (1–5 אפליקציות), 3$ (6–15), 2$ (16 ומעלה) |
הפירוט המלא על התוסף, כולל איך מפעילים אותו, נמצא במדריך ל-Malware Protection, ושאר התוספים ומחיריהם במחירון התוספים. סקירה רחבה יותר של כל שכבות האבטחה: אבטחת אתר.
האם לעבור אחסון אחרי פריצה?
לפעמים כן, אבל לא באמצע האירוע. העברת אתר נגוע מעבירה גם את הנוזקה. הסדר הנכון: מנקים, סוגרים את הפרצה, מוודאים שהאתר נקי, ורק אז מעבירים.
מתי מעבר באמת עוזר? כשהפריצה הגיעה דרך האחסון: אחסון משותף שבו אתר שכן נגוע הדביק את שלכם, גרסת PHP ישנה שהספק לא מעדכן, או כשאין גיבויים אמינים ואין כלי סריקה. במקרים כאלה שרת עם משאבים ייעודיים, הגנה ברמת השרת וגיבוי יומי משנה את התמונה. ההגירה הראשונה לקלאודוויז חינם (פרטים על ההגירה החינמית).
ומתי זה לא יעזור? אם הפריצה הגיעה מסיסמה חלשה, מתוסף פרוץ או ממחשב נגוע של מי שמנהל את האתר. אחסון טוב יותר לא יפתור בעיה שיושבת אצלכם. היו כנים עם עצמכם לגבי הסיבה לפני שאתם משלמים על מעבר.
אילו טעויות נפוצות עושים אחרי פריצה?
ניקוי לפני החלפת סיסמאות: הפורץ נכנס שוב עם הסיסמה הישנה. תמיד מחליפים קודם.
מחיקת "כל מה שנראה חשוד" בלי עותק: קל למחוק קובץ ליבה חיוני. שמרו עותק לפני כל מחיקה (צעד 3).
שחזור מגיבוי בלי לבדוק את התאריך: אם הגיבוי מאוחר מתחילת הפריצה, שחזרתם את הנוזקה. בדקו בסריקה אחרי השחזור.
"השבתתי את התוסף הפגיע": תוסף מושבת עדיין יושב על השרת, והקבצים שלו עדיין נגישים. מוחקים אותו. דוגמה מוכרת היא פריצה דרך תוסף WP File Manager.
ניקוי של קבצים בלבד: הפניות וסקריפטים שהוזרקו למסד הנתונים נשארים. סרקו גם את מסד הנתונים.
לחכות שגוגל "יבין לבד": בלי בקשה לבדיקה חוזרת ב-Search Console, האזהרה יכולה להישאר זמן רב גם אחרי שהאתר נקי.
המבצע מסתיים ב-4 בדצמבר 2026, ב-23:59 שעון ישראל.
מתחילים בניסיון חינם, בלי כרטיס אשראי. את הקוד מזינים בקופה ובודקים שהוא מופיע.
פותחים שרת ניסיון חינם, בלי כרטיס אשראי. כשעוברים לתוכנית בתשלום, הקוד ASAEL מוריד 30% מהחשבון בשלושת החודשים הראשונים.
הקישור ממלא את הקוד בטופס ההרשמה. רק ודאו שהוא מופיע.
שאלות נפוצות
מבודדים את האתר (מצב תחזוקה או עצירת גישה בשרת), שומרים עותק של המצב הנוכחי ומחליפים את כל הסיסמאות. רק אחרי זה מנקים או משחזרים. הסדר חשוב: ניקוי לפני החלפת סיסמאות מאפשר לפורץ לחזור.
כי הנוזקה בודקת מאיפה הגולש הגיע ומפעילה את ההפניה רק לגולשים מחיפוש או מנייד. כך בעל האתר, שנכנס ישירות, לא שם לב. הקוד יושב בדרך כלל בקובץ .htaccess, בקבצי התבנית או במסד הנתונים.
רק אם הגיבוי נוצר לפני תחילת הפריצה. וגם אז, האתר חוזר למצב שבו הוא היה פגיע, ולכן צריך לעדכן תוספים ולהחליף סיסמאות מיד אחרי השחזור. בחנות, שחזור מסד נתונים ימחק הזמנות חדשות.
שחזור מגיבוי נקי לוקח דקות עד שעה, תלוי בגודל האתר. ניקוי ידני של אתר עם הרבה קבצים נגועים יכול לקחת יום עבודה. הסרת אזהרה של גוגל אחרי בקשה לבדיקה חוזרת לוקחת בדרך כלל כמה ימים.
לרוב לא. ברוב המקרים הפריצה מגיעה מתוסף או תבנית לא מעודכנים, או מסיסמה חלשה. אחסון יכול להיות גורם כשמדובר באחסון משותף עם אתר שכן נגוע או בגרסת PHP ישנה, ואז מעבר לשרת מבודד עוזר.
עם התוסף Malware Protection, כן: הוא מנקה קבצים ומסד נתונים אוטומטית, ואם הניקוי האוטומטי נכשל, התמיכה מנקה ידנית בלי תוספת תשלום. בלי התוסף, שרתי Flexible מזהים נוזקות בחינם אבל לא מנקים אותן. החקירה של מקור הפריצה לא כלולה.
ייתכן. אם נחשף או עלול היה להיחשף מידע אישי של לקוחות, ייתכנו חובות דיווח והודעה לפי חוק הגנת הפרטיות, התקנותיו ותיקון 13, והן תלויות בסוג המידע ובהיקף החשיפה. זה מידע כללי ולא ייעוץ משפטי: התייעצו עם עורך דין שמתמחה בפרטיות ובדקו את הנחיות הרשות להגנת הפרטיות. אם רק הוזרקה הפניה, בלי גישה למידע אישי, ייתכן שאין חשיפה כזו, אבל כדאי לוודא זאת ולא להניח.
מדריכים קשורים
- איך מנקים וירוס מאתר וורדפרס – ידני, תוסף או ניקוי ברמת השרת
- Malware Protection בקלאודוויז – ניקוי נוזקות אוטומטי
- גיבוי ושחזור אתר בקלאודוויז
- אבטחת אתר – כל השכבות
- האתר נפל – בדיקה תוך 5 דקות
- הביקורת המלאה שלנו: אחסון אתרים בקלאודוויז
- כל מדריכי האבטחה: מדריכי אבטחה
מקורות
- How to Use Malware Protection to Protect Your Applications
- How to Do a Point-in-time Restore of Your Application
- How to Configure a Server-level Backup
- How to Stop Access to Your Application
- Vulnerability Scanner
- Cloudways Managed Security
- Security issues report
מקור רשמי: How to Use Malware Protection to Protect Your Applications, How to Do a Point-in-time Restore of Your Application, How to Configure a Server-level Backup, How to Stop Access to Your Application, Vulnerability Scanner (Cloudways Knowledge Base); Cloudways Managed Security; Security issues report (Google Search Console Help). המדריך נכתב ונבדק על ידי עשהאל דרייר · עודכן: 06.11.2026
גילוי נאות: זהו אתר עצמאי ואינו האתר הרשמי של Cloudways. חלק מהקישורים באתר הם קישורי שותפים – אם תירשמו דרכם נקבל עמלה, בלי עלות נוספת לכם. לפרטים המלאים