
עודכן לאחרונה: · מאת עשהאל דרייר
בקצרה: Malware Protection היא שכבת הגנה מפני וירוסים לאתר ברמת השרת, שקלאודוויז (Cloudways) מפעילה על בסיס Imunify360. היא סורקת קבצים ומסד נתונים, מנקה קוד זדוני אוטומטית וחוסמת הזרקות בזמן אמת (Proactive Defense). ב-Flexible זה תוסף בתשלום לכל אפליקציה, שמפעילים ב-Application Security > Malware Protection; ב-Autonomous זה כלול ופעיל כברירת מחדל. לצידה יש Vulnerability Scanner חינמי, שמזהה תוספים ותבניות פגיעים לפני שמישהו מנצל אותם.
שלושה מושגים שכדאי להבין קודם
אנשים מערבבים בין "וירוס", "פרצה" ו"סריקה". ההבדל קובע איזה כלי אתם צריכים.
- פגיעות (Vulnerability): חולשה בקוד, למשל בתוסף שלא עודכן. היא עוד לא נוצלה, אבל היא דלת פתוחה.
- ניצול (Exploit): הקוד או השיטה שתוקף משתמש בהם כדי לעבור דרך הדלת הזו.
- נוזקה (Malware): הקוד הזדוני שנשאר באתר אחרי הפריצה: הפניות לאתרי ספאם, דלת אחורית (backdoor), קוד שגונב פרטים.
Vulnerability Scanner מטפל בשלב הראשון: הוא מראה לכם אילו דלתות פתוחות. Malware Protection מטפל בשני האחרונים: הוא חוסם ניסיונות הזרקה ומנקה את מה שכבר נכנס. זה לא או-או. אתר בטוח צריך את שניהם, ובנוסף עדכונים, סיסמאות חזקות ואימות דו-שלבי.
מה זה Malware Protection: הגנה מפני וירוסים לאתר ברמת השרת
Malware Protection היא מערכת הגנה מנוהלת שרצה ברמת השרת, מחוץ לאפליקציה, ומבוססת על Imunify360. כיוון שהיא לא תוסף וורדפרס, נוזקה שנכנסה לאתר לא יכולה לכבות אותה, ואין תוסף שצריך לעדכן בכל אתר. היא מגינה על וורדפרס, Magento, Joomla, Drupal, Laravel ואפליקציות PHP אחרות.
| רכיב | מה הוא עושה |
|---|---|
| סורק נוזקות בזמן אמת | סורק קבצים כשהם משתנים, ומאפשר גם סריקה מתוזמנת או לפי דרישה |
| Proactive Defense (RASP) | עוקב אחרי מה שסקריפטים של PHP עושים בזמן ריצה, וחוסם התנהגות זדונית לפני שהקוד רץ |
| ניקוי אוטומטי | מסיר קוד שהוזרק לקבצים, או מוחק או מעביר להסגר קבצים זדוניים לחלוטין |
| הגנת מסד נתונים | מנקה שדות נגועים, כמו הפניות זדוניות ומשימות Cron זדוניות. רק בוורדפרס, Joomla ו-Magento |
| URL Scanner ו-Link Sanitizer | בודקים קישורים באתר ומנטרלים קישורים מסוכנים, להגנה על הגולשים |
| הגנה מפני פישינג | מזהה וחוסם עמודי פישינג שהוזרקו לאתר |
Flexible מול Autonomous: מה מקבלים בכל אחד
| Flexible | Autonomous | |
|---|---|---|
| זיהוי נוזקות (סריקות מתוזמנות) | חינם | כלול |
| ניקוי אוטומטי והגנה בזמן אמת | תוסף בתשלום, לכל אפליקציה בנפרד | כלול, ללא עלות נוספת |
| מצב ברירת מחדל | כבוי; מפעילים ידנית | פעיל בכל אפליקציה חדשה |
| איפה בפאנל | Application Security > Malware Protection | Security > Malware Protection |
כמה עולה Malware Protection ב-Flexible
המחיר הוא לאפליקציה לחודש, ויורד ככל שמגינים על יותר אפליקציות. נכון לנובמבר 2026, לפי עמוד המוצר הרשמי:
| מספר אפליקציות מוגנות | מחיר לאפליקציה לחודש |
|---|---|
| 1–5 | $4 |
| 6–15 | $3 |
| 16 ומעלה (בפאנל מסומן 15+) | $2 |
הדרגה השלישית מסומנת בפאנל ובמדריך הרשמי כ-15+, ובעמוד המוצר כ-16+, ולכן אם אתם בדיוק ב-15 אפליקציות, בדקו את המחיר במסך ההפעלה. כל הדרגות כוללות את אותן יכולות. אפשר להפעיל רק על חלק מהאתרים, למשל רק על החנויות ועל אתרי הלקוחות החשובים, ולא על סביבות בדיקה.
לפני שמתחילים
- ב-Flexible, התוסף זמין רק בממשק החדש של הפאנל.
- צריך הרשאה לנהל את האפליקציה ואת החיוב בחשבון (ההפעלה היא מנוי בתשלום).
- אם האתר כבר נגוע, קחו גיבוי לפני ההפעלה. הניקוי האוטומטי משנה ומוחק קבצים, ונוח שיהיה לכם עותק לבדיקה.
- אם יש לכם תוסף אבטחה בוורדפרס, השאירו אותו בינתיים. קלאודוויז ממליצה לשקול מעבר, אבל זו החלטה שלכם (ראו בהמשך).
איך מפעילים Malware Protection ב-Flexible
- היכנסו לפאנל הניהול, בחרו Flexible בתפריט הצד ולחצו My Applications.
- בחרו את האפליקציה שאתם רוצים להגן עליה.
- תחת Application Management, היכנסו ל-Application Security > Malware Protection. כאן תראו את מצב האפליקציה, ולפעמים כבר את הסטטוס "infected" אם נמצאה נוזקה בסריקה החינמית.
- לחצו Enable Protection ואשרו את המנוי.
- ההגנה בזמן אמת נדלקת, וסריקה ראשונה של הקבצים ומסד הנתונים מתחילה אוטומטית. חכו להודעה שהאפליקציה מוגנת.
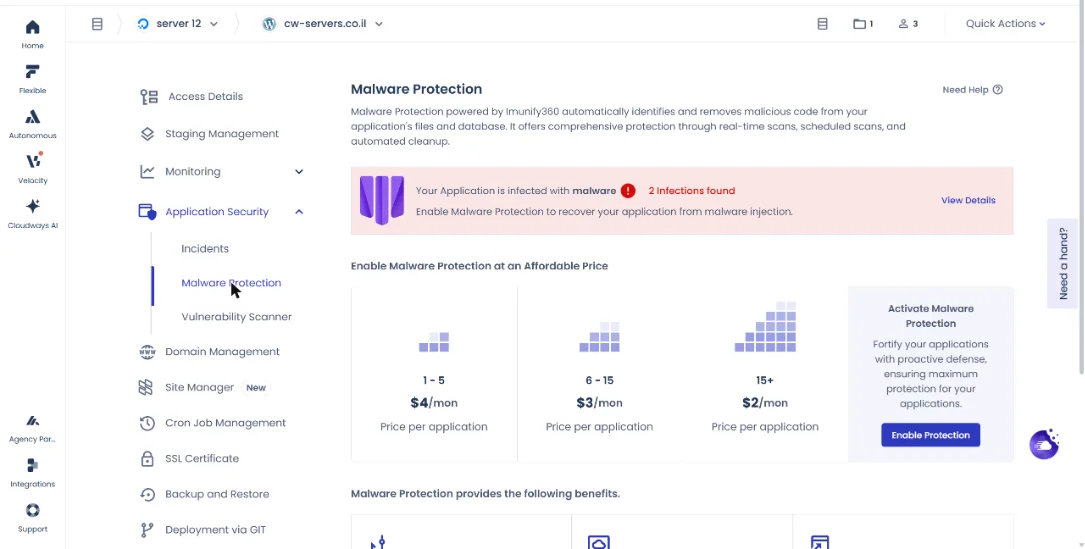
משך הסריקה הראשונה תלוי בכמות הקבצים. באתר עם ספריית מדיה גדולה זה יכול לקחת זמן; אפשר להמשיך לעבוד כרגיל בינתיים.
איך עובד Malware Protection ב-Autonomous?
ב-Autonomous ההגנה פעילה כברירת מחדל בכל אפליקציה חדשה, ואין צורך לעשות כלום. אם מישהו כיבה אותה, כך מחזירים:
- בתפריט הצד בחרו Autonomous ואז My Applications.
- בחרו את האפליקציה, ובתפריט העליון לחצו Security.
- לחצו Malware Protection ואז Enable Malware Protection. האפליקציה תסומן כ-Protected.
הכיבוי נעשה מתפריט שלוש הנקודות (⋮) באותו מסך, דרך Disable Protection. אין סיבה טובה לכבות, כי זה לא עולה כסף ולפי קלאודוויז לא משפיע על הביצועים או על ה-Autoscaling.
איך קוראים את מסך ההגנה
אחרי ההפעלה תראו שלוש לשוניות. ב-Autonomous השמות מעט שונים (Threat ו-History, וכפתור הסריקה לפי דרישה נקרא Scan Now), אבל התוכן דומה.
הלשונית Malicious: מה נמצא ומה נעשה
כאן מופיע כל פריט זדוני שנמצא, עם נתיב הקובץ (או הטבלה, השדה והשורה במסד הנתונים), תאריך הסריקה והסיבה. כפתור Start Scan מריץ סריקה מיידית. העמודה החשובה היא הסטטוס:
| סטטוס | המשמעות | מה אתם עושים |
|---|---|---|
| Cleaned | הקוד הזדוני הוסר מתוך הקובץ, והקובץ נשאר | לבדוק שהאתר עובד כרגיל |
| Removed | קובץ זדוני ברמת חומרה גבוהה נמחק | לוודא שלא היה קובץ לגיטימי |
| Quarantined | הקובץ הועבר להסגר | לשחזר רק אם אתם בטוחים שהוא תקין |
| In Progress | ניקוי או סריקה מתקדמים עדיין רצים | לחכות ולרענן |
בעמודת Actions יש שני כלים: צפייה בקוד שהוזרק, ושחזור קובץ שנמחק. שחזור דרך המסך הזה גם מדווח אוטומטית על "false positive", כלומר קובץ תקין שזוהה בטעות כזדוני.
למתקדמים: עמודת הסיבה מציגה חתימה בסגנון SMW-INJ-...-js.spam.redi. SMW היא נוזקה שרצה בצד השרת, CMW רצה בדפדפן של הגולש, INJ פירושו קוד שהוזרק לקובץ קיים, ו-SA או BLKH הם קבצים זדוניים לגמרי.
הלשונית Scan History
היסטוריה של כל הסריקות: תאריך, סוג, כמה פריטים נסרקו, והתוצאה ("No Malware Found" או מספר האיומים). מכאן אפשר גם להריץ סריקה לפי דרישה, למשל מיד אחרי שהתקנתם תוסף חדש.
הלשונית Proactive Defense
כאן רואים אירועים שנחסמו בזמן ריצה: תאריך, תיאור קצר, נתיב הסקריפט, המארח ומאיפה הגיעה הקריאה הראשונה לסקריפט. אם אותו סקריפט מופיע שוב ושוב, זה סימן שמשהו באתר (בדרך כלל תוסף פגיע) ממשיך להיות מנוצל, וצריך לטפל במקור.
Vulnerability Scanner: לזהות פרצות לפני שהן מנוצלות
Vulnerability Scanner הוא כלי של קלאודוויז, בשיתוף Patchstack, שבודק את ליבת וורדפרס, התוספים והתבניות מול מאגר פגיעויות ידועות. הוא לא דורש התקנת תוסף, והוא לא סורק נוזקות. הוא זמין בממשק החדש לאפליקציות וורדפרס, כולל ווקומרס ו-Multisite.
- בפאנל, בחרו Flexible > My Applications ובחרו את האפליקציה.
- תחת Application Management, היכנסו ל-Application Security > Vulnerability Scanner.
- עברו על שלושת החלקים: Core, Plugins ו-Themes. הסתכלו בעמודות Status ו-Recommendation.
- לפריט מסומן כ-Insecure, לחצו View Details לדוח של Patchstack, ועדכנו או הסירו לפי ההמלצה.
- אחרי העדכונים, לחצו Refresh לבדיקה חוזרת. אפשר לרענן פעם ב-10 דקות.
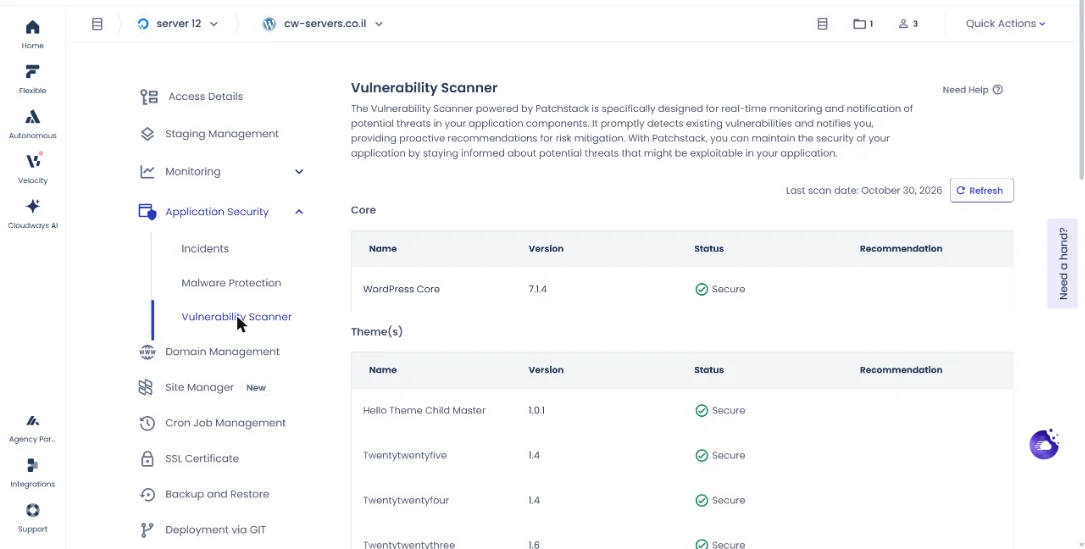
כשמתגלה פגיעות בחומרה גבוהה או כזו שמנוצלת באופן פעיל, תקבלו התראה במייל ובערוץ שהגדרתם ב-CloudwaysBot (למשל Slack). קלאודוויז לא מתקנת את התוסף בעצמה; התיקון מגיע ממפתח התוסף, ואתם צריכים לעדכן. כדי לא לשכוח עדכונים, כדאי להכיר את עדכוני וורדפרס האוטומטיים של קלאודוויז.
הקוד BFCM802 מוריד 80% מהחשבון בחודשיים הראשונים (עד 200$ הנחה בחודש), כולל העברת אתרים חינם בלי הגבלה. ללקוחות חדשים בלבד, ורק עד סוף המבצע.
המבצע מסתיים ב-4 בדצמבר 2026, ב-23:59 שעון ישראל.
מתחילים בניסיון חינם, בלי כרטיס אשראי. את הקוד מזינים בקופה ובודקים שהוא מופיע.
אחרי בלאק פריידי: 30% הנחה ל-3 חודשים עם הקוד ASAEL. בשרת גדול (מעל כ-444$ בחודש) ASAEL משתלם יותר כבר עכשיו. למחשבון BFCM802 מול ASAEL
פותחים שרת ניסיון חינם, בלי כרטיס אשראי. כשעוברים לתוכנית בתשלום, הקוד ASAEL מוריד 30% מהחשבון בשלושת החודשים הראשונים.
הקישור ממלא את הקוד בטופס ההרשמה. רק ודאו שהוא מופיע.
איך מונעים הדבקה חוזרת אחרי ניקוי?
חשוב לדעת: Malware Protection מנקה, אבל לא מספק ניתוח שורש (RCA). הוא לא יגיד לכם בוודאות דרך איזה תוסף או משתמש הנוזקה נכנסה. לכן, אחרי ניקוי, עשו את הצעדים שקלאודוויז עצמה ממליצה עליהם:
- עברו על רשימת המשתמשים בוורדפרס ומחקו משתמשי מנהל שאתם לא מכירים.
- עדכנו את כל התוספים והתבניות, ומחקו את אלה שלא בשימוש.
- החליפו את סיסמאות המנהל ואת פרטי הגישה ל-SFTP. ראו ניהול משתמשי SSH ו-SFTP.
- הפעילו אימות דו-שלבי גם בוורדפרס וגם בחשבון קלאודוויז עצמו.
- הריצו Vulnerability Scanner וטפלו בכל מה שמסומן Insecure.
מה עם תוסף אבטחה, Cloudflare ו-Bot Protection
תוסף אבטחה בוורדפרס: קלאודוויז ממליצה לשקול מעבר ל-Malware Protection, כי תוספי אבטחה מוסיפים עומס על האתר ויכולים להיות מנוטרלים על ידי נוזקה. Malware Protection חוסם בקשות ברמת השרת לפני שהן מגיעות לוורדפרס, ולכן לרוב לא מתנגש עם תוספים. אם התוסף שלכם נותן משהו נוסף שאתם צריכים, למשל הגבלת ניסיונות התחברות, אפשר להשאיר אותו.
Cloudflare Enterprise: זה משלים, לא תחליף. Cloudflare חוסם התקפות בקצה הרשת, לפני שהן מגיעות לשרת, ומגן מפני DDoS. Malware Protection שומר על מה שבתוך השרת. לכן קלאודוויז ממליצה להשתמש בשניהם.
בוטים זדוניים: סריקות וניסיונות פריצה אוטומטיים מגיעים בדרך כלל מבוטים. חסימה שלהם מורידה גם עומס וגם סיכון. ראו Bot Protection בקלאודוויז, ואת ההשוואה לאבטחת אתר עם Sucuri.
טעויות נפוצות ואיך לפתור אותן
ניקיתי את הנוזקה ידנית, והפאנל עדיין מראה "infected": הסטטוס מתעדכן רק בסריקה המתוזמנת הבאה. חכו לסריקה, או הפעילו את התוסף והריצו סריקה מיידית.
קובץ תקין נמחק או הועבר להסגר: שחזרו אותו מעמודת Actions בלשונית Malicious. השחזור מדווח על false positive אוטומטית.
תגובות בוורדפרס מסומנות כזדוניות: זה מכוון. תגובות ספאם מכילות לעיתים קישורים מסוכנים, ומנהל שלוחץ עליהם בטעות עלול להיפגע. מחקו את התגובות, והוסיפו CAPTCHA לטופס התגובות.
הסורק פספס קוד שאני בטוח שהוא זדוני: זה false negative. פתחו פנייה לתמיכה עם כל הפרטים. לפי עמוד המוצר, אם האוטומציה לא מצליחה לנקות, צוות התמיכה והאבטחה מנקה ידנית בלי תוספת תשלום (למנויי התוסף).
Refresh ב-Vulnerability Scanner לא עובד: אפשר לרענן רק פעם ב-10 דקות. חכו ונסו שוב.
מקורות
- How to use Malware Protection to protect your applications – מאגר הידע של קלאודוויז
- Understanding Malware Protection and proactive defense in Cloudways Autonomous – מאגר הידע של קלאודוויז
- Detect security bugs using vulnerability scanner – מאגר הידע של קלאודוויז
- Cloudways Malware Protection – עמוד רשמי של קלאודוויז
שאלות נפוצות
לפי קלאודוויז, לא באופן מורגש. ההגנה רצה ברמת השרת וצריכת המשאבים שלה מינימלית, גם בשרת קטן. ייתכן עומס קל ונדיר באתרים עם כמות קבצים גדולה מאוד.
Vulnerability Scanner מזהה תוספים, תבניות וליבת וורדפרס עם פרצות ידועות, ולא נוגע בקוד. Malware Protection מזהה ומנקה קוד זדוני שכבר נכנס, וחוסם הזרקות בזמן אמת. השניים משלימים זה את זה.
תלוי במוצר. ב-Autonomous הוא כלול ופעיל כברירת מחדל. ב-Flexible הזיהוי בסריקות מתוזמנות חינמי, אבל הניקוי האוטומטי וההגנה בזמן אמת הם תוסף בתשלום לכל אפליקציה, החל מ-2 דולר לחודש באפליקציה בכמויות גדולות.
כן. ב-Flexible ההפעלה היא לכל אפליקציה בנפרד, כך שאפשר להגן רק על האתרים החשובים, כמו חנויות ואתרי לקוחות, ולוותר על סביבות בדיקה.
לא. המערכת מזהה ומנקה, אבל לא מספקת ניתוח שורש שמצביע על תוסף, משתמש או קובץ מסוים. אחרי ניקוי כדאי לעדכן הכול, למחוק רכיבים לא בשימוש ולהחליף סיסמאות.
לא. זו הגנה מנוהלת, וקלאודוויז מגבילה את השליטה בהגדרות כדי לשמור על הגנה עקבית. מה שכן אפשר: להריץ סריקות לפי דרישה, לשחזר קבצים ולכבות או להפעיל את ההגנה.
מדריכים קשורים
- Bot Protection בקלאודוויז: חסימת בוטים זדוניים
- איך לאבטח את חשבון קלאודוויז
- חיבור SSH ומשתמשי SFTP בקלאודוויז
- איך להגדיר את אבטחת האתר של Sucuri
- אחסון אתרים בקלאודוויז
- כל המדריכים בתחום: מדריכי אבטחה
מקור רשמי: How to Use Malware Protection to Protect Your Applications, Understanding Malware Protection and Proactive Defense in Cloudways Autonomous, Detect Security Bugs Using Vulnerability Scanner (Cloudways Knowledge Base), Cloudways Malware Protection. המדריך נכתב ונבדק על ידי עשהאל דרייר · עודכן: 06.11.2026
גילוי נאות: זהו אתר עצמאי ואינו האתר הרשמי של Cloudways. חלק מהקישורים באתר הם קישורי שותפים – אם תירשמו דרכם נקבל עמלה, בלי עלות נוספת לכם. לפרטים המלאים

