
עודכן לאחרונה: · מאת עשהאל דרייר
בקצרה: חסימת בוטים בקלאודוויז (Cloudways) נעשית היום בשתי שכבות. הראשונה היא חומת האש של השרת (Imunify360), שכוללת Anti-Bot Protection ו-Enhanced DoS Protection, פעילה בכל שרת Flexible בלי עלות נוספת, ומנוהלת ב-Security > Firewall. השנייה, למי שמשתמש בתוסף Cloudflare Enterprise, היא Enterprise Bot Protection בקצה הרשת, שמפעילים ב-Cloudflare > Security Rules. התוסף הישן "Bot Protection" לוורדפרס (של MalCare) הופסק.
למה בכלל לחסום בוטים
בוט הוא תוכנה שמבקרת באתרים אוטומטית, בלי אדם מאחוריה. חלק מהבוטים מועילים: Googlebot ו-Bingbot סורקים את האתר כדי להציג אותו בתוצאות החיפוש. חלק אחר מזיק: סורקי פרצות, ניסיונות ניחוש סיסמה, גורפי תוכן (scrapers) ובוטים שמציפים את השרת בבקשות. אם יש חשד שבוטים מעמיסים על השרת, ראו בוטים של AI והעומס על השרת.
לבוטים זדוניים יש שני מחירים. הראשון הוא אבטחה, כי רוב ניסיונות הפריצה לאתרי וורדפרס הם אוטומטיים. השני הוא כסף: כל בקשה של בוט צורכת CPU, זיכרון ותעבורה. אתר עם הרבה תעבורת בוטים נראה "עמוס", ובעלי האתר מגדילים שרת כשבעצם הם משלמים על בוטים. בדשבורד של Autonomous, קלאודוויז אפילו מציינת שתעבורה גבוהה עם מעט ביקורים יכולה להעיד על גריפה אוטומטית.
DoS / DDoS היא התקפה שמטרתה להפיל את האתר בהצפת בקשות. בוטים הם הכלי העיקרי שלה, ולכן הגנה מפני בוטים והגנה מ-DDoS הולכות יחד. אם יש חשד למתקפת DDoS, ראו מתקפת DDoS על אתר.
אילו שכבות חסימת בוטים יש בקלאודוויז?
נכון לנובמבר 2026, אלה הכלים שקלאודוויז מתעדת. כדאי להכיר את כולם, כי כל אחד עוצר בוטים בנקודה אחרת.
| שכבה | איפה היא פועלת | מה היא עושה | עלות | מצב ברירת מחדל |
|---|---|---|---|---|
| Anti-Bot Protection (Imunify360) | בשרת | מזהה תעבורה חשודה או אוטומטית ומציג לה אתגר | כלולה | מתג בהגדרות Firewall |
| Enhanced DoS Protection | בשרת | סופרת בקשות מכל IP בחלונות של 30 שניות; מעל הסף ה-IP מועבר לאתגר | כלולה | מתג בהגדרות Firewall |
| Brute-force ו-Web Honeypot | בשרת | חוסמות ניחוש סיסמאות ב-SSH וב-HTTP, ולוכדות בוטים זדוניים | כלולות | פעילות |
| חסימת IP ומדינות | בשרת | רשימה שחורה או לבנה ידנית של כתובות, טווחים ומדינות | כלולה | ריקה |
| Enterprise Bot Protection | בקצה של Cloudflare | מציג אתגר רק לבוטים סבירים (bot score 0–30) | דורשת Cloudflare Enterprise | כבויה |
| Under Attack Mode | בקצה של Cloudflare | מציג אתגר לכל הגולשים, למקרה של התקפה פעילה | דורשת Cloudflare Enterprise | כבויה |
לפי התיעוד, כל יכולות Imunify360 בשרת, חוץ מתוסף Malware Protection, פעילות כברירת מחדל בכל התוכניות ללא עלות נוספת. ניהול האבטחה זמין רק בממשק החדש ורק ב-Flexible.
מה קרה ל-Bot Protection הישן
אם קראתם מדריכים ישנים, אולי ראיתם "Bot Protection" כאפשרות באפליקציית וורדפרס, שפעלה בשיתוף MalCare. לפי התיעוד העדכני של קלאודוויז, ההגנה הזו ברמת האפליקציה הופסקה בכל הפלטפורמה. את מקומה תופסות חומת האש של השרת ו-Enterprise Bot Protection של Cloudflare, שמתוארות כאן.
לפני שמתחילים
- ודאו שאתם בממשק החדש של הפאנל ובשרת Flexible.
- שמרו בצד את כתובת ה-IP של המשרד או של הבית. אם תחמירו חסימות, תרצו להכניס אותה לרשימה הלבנה כדי לא לחסום את עצמכם.
- לשכבת Cloudflare: תוסף Cloudflare Enterprise צריך להיות פעיל באפליקציה. ראו המדריך ל-Cloudflare Enterprise בקלאודוויז.
איך חוסמים בוטים בחומת האש של השרת?
- היכנסו לפאנל, פתחו Servers ובחרו את השרת.
- בתפריט הצד של השרת, לחצו Security.
- עברו ללשונית Firewall ולחצו על סמל גלגל השיניים (הגדרות).
- ודאו ש-Anti-Bot Protection פעיל.
- ב-Enhanced DoS Protection, הפעילו ובחרו מהרשימה את מגבלת הבקשות לכל IP.
- כדאי להפעיל גם Weak Password Login Prevention, שמונע התחברות לוורדפרס עם סיסמאות חלשות כמו 1234.
- לחצו Save changes.
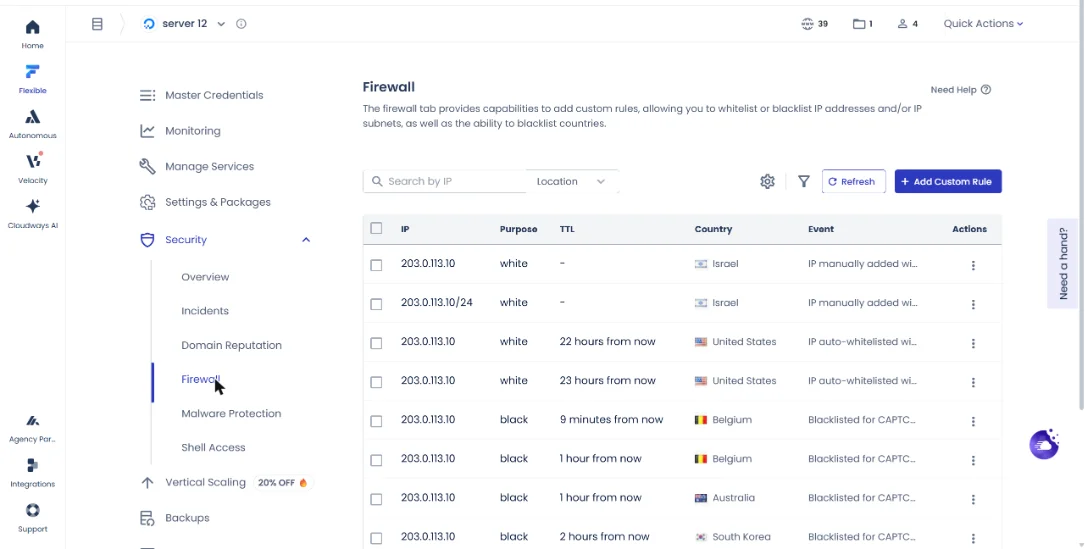
איך לבחור את מגבלת הבקשות: מגבלה נמוכה מדי עלולה לתפוס גולשים אמיתיים, למשל משרד שלם שגולש מאותה כתובת IP, או עמוד שטוען הרבה קבצים. התחילו בערך מתון, ועקבו בלשונית Incidents אחרי מי נחסם. זו המלצה מהשטח; קלאודוויז לא מפרסמת ערך מומלץ.
שימו לב: קלאודוויז מציינת שבמקרים נדירים, כיבוי Anti-Bot Protection עלול ליצור התנגשויות עם הגדרות קאש של CDN. אם אתם חושבים לכבות אותו, בדקו קודם את הגדרות הקאש.
חסימה ידנית של IP או מדינה
ראיתם כתובת שמציפה את האתר, או שכל ההתקפות מגיעות ממדינה שאין לכם בה לקוחות? אפשר לחסום ידנית.
- בלשונית Firewall, לחצו Add Custom Rule.
- לחסימת כתובת: בחרו בלשונית IP Address, הזינו כתובת או טווח בפורמט CIDR (למשל
192.168.1.0/24), ובחרו רשימה שחורה או לבנה. - אפשר להגדיר TTL כדי שהחסימה תפוג אוטומטית. השאירו ריק לחסימה קבועה, והוסיפו הערה שתזכיר לכם למה חסמתם.
- לחסימת מדינה: בחרו את המדינה מהרשימה ושמרו.
חסימת מדינה לא חוסמת את הבוטים של גוגל, בינג, Yandex ו-Baidu כשהם מגיעים מכתובות מאומתות, כך שהקידום האורגני לא נפגע. היא גם לא חוסמת חיבורים יוצאים מהשרת.
לשונית Incidents: לראות מה נחסם
בלשונית Incidents מופיעה כל פעילות חשודה שנחסמה בשרת. מתפריט שלוש הנקודות שבשורה של כל כתובת אפשר להעביר אותה לרשימה לבנה או שחורה, ואפשר לסמן כמה כתובות יחד ולבצע פעולה מרוכזת. הלשונית Overview מציגה את עוצמת ההתקפות לאורך זמן. הנתונים נשמרים ל-30 הימים האחרונים בלבד.
מה נותן Enterprise Bot Protection של Cloudflare?
היתרון של Cloudflare הוא המיקום: הבוטים נעצרים בקצה הרשת, לפני שהם מגיעים לשרת ולפני שהם צורכים לכם משאבים. זה מתאים לאתרים עם הרבה תעבורה, לחנויות שסובלות מגריפת מחירים, ולמי שכבר משתמש בתוסף Cloudflare Enterprise לצורך מהירות. לפי עמוד האבטחה של קלאודוויז, נכון לנובמבר 2026, התוסף מתחיל ב-$4.99 לדומיין לחודש.
- בפאנל, בחרו Flexible > My Applications ולחצו על האפליקציה.
- בתפריט הצד של האפליקציה, פתחו את Cloudflare ולחצו Security Rules.
- בראש העמוד, מצאו את Advanced Security Mode. כברירת מחדל הוא על Off.
- בחרו Enterprise Bot Protection.
- גללו למטה ולחצו Save Changes. ההודעה "Cloudflare settings have been saved" מאשרת שההגדרה נשמרה.
| Enterprise Bot Protection | Under Attack Mode | |
|---|---|---|
| מי מקבל אתגר | רק בוטים סבירים (bot score 0–30) | כל הגולשים, אנשים ובוטים |
| גולשים אמיתיים | גולשים כרגיל | צריכים לעבור אתגר |
| בוטים מאומתים (Googlebot, Bingbot) | לא מושפעים | לא מושפעים |
| מתי להשתמש | באופן קבוע, לסינון גריפה ושימוש לרעה | רק בזמן התקפת DDoS פעילה, ולכבות כשנגמרת |
ב-Cloudflare > Settings > Security יש עוד שלוש הגנות שפעילות כברירת מחדל: WAF, Rate Limiting (הגבלת קצב בקשות) ו-Browser Integrity Check. יש שם גם AI Crawler Blocking, שכבוי כברירת מחדל וחוסם בוטים של חברות AI שאוספים תוכן. איך נראים האירועים שההגנות האלה חוסמות בפועל, ראו באירועי האבטחה ב-Cloudflare.
שיקול חשוב לגבי בוטי AI: אם אתם רוצים שהאתר יצוטט ב-ChatGPT, ב-Perplexity או במנועי AI אחרים, חסימה גורפת של סורקי AI עלולה לעבוד נגדכם. באתר תוכן או שירות, חשבו פעמיים לפני שמפעילים אותה. באתר עם תוכן בתשלום או מידע שאתם לא רוצים שייאסף, זה כלי שימושי.
הקוד BFCM802 מוריד 80% מהחשבון בחודשיים הראשונים (עד 200$ הנחה בחודש), כולל העברת אתרים חינם בלי הגבלה. ללקוחות חדשים בלבד, ורק עד סוף המבצע.
המבצע מסתיים ב-4 בדצמבר 2026, ב-23:59 שעון ישראל.
מתחילים בניסיון חינם, בלי כרטיס אשראי. את הקוד מזינים בקופה ובודקים שהוא מופיע.
אחרי בלאק פריידי: 30% הנחה ל-3 חודשים עם הקוד ASAEL. בשרת גדול (מעל כ-444$ בחודש) ASAEL משתלם יותר כבר עכשיו. למחשבון BFCM802 מול ASAEL
פותחים שרת ניסיון חינם, בלי כרטיס אשראי. כשעוברים לתוכנית בתשלום, הקוד ASAEL מוריד 30% מהחשבון בשלושת החודשים הראשונים.
הקישור ממלא את הקוד בטופס ההרשמה. רק ודאו שהוא מופיע.
טעויות נפוצות ואיך לפתור אותן
חסמתי את עצמי: אם הכתובת שלכם נכנסה לרשימה השחורה, היכנסו לפאנל מרשת אחרת (למשל נקודה חמה מהנייד), מצאו את הכתובת בלשונית Incidents או Firewall, והעבירו אותה לרשימה הלבנה.
גולשים מתלוננים שהם רואים מסך בדיקה: כנראה Under Attack Mode נשאר פעיל אחרי שההתקפה נגמרה. החזירו את Advanced Security Mode ל-Enterprise Bot Protection או ל-Off. אם זה קורה בלי Cloudflare, בדקו אם ה-IP שלהם נתפס במגבלת Enhanced DoS Protection.
שירות חיצוני (סליקה, CRM, ניטור זמינות) לא מצליח להתחבר לאתר: שירותים כאלה שולחים הרבה בקשות מאותן כתובות, ולפעמים נתפסים כבוטים. הוסיפו את כתובות ה-IP שלהם לרשימה הלבנה.
חסמתי מדינה ותנועה מגוגל ירדה: זה לא אמור לקרות, כי בוטים מאומתים של גוגל לא נחסמים. בדקו ב-Search Console אם יש שגיאות סריקה, ובדקו שלא חסמתם בטעות גם את ישראל או מדינה שהקהל שלכם בא ממנה.
השרת עדיין עמוס למרות כל ההגנות: ייתכן שהעומס אמיתי ולא בוטים. בדקו את שלבי האצת האתר, ורק אחר כך שקלו הגדלת שרת.
חוסמים בוטים מזיקים? כדאי לוודא שלא חסמתם בדרך גם את הסורקים של מנועי ה-AI. בדקנו את זה על השרתים שלנו, ומה שמצאנו מוסבר במדריך האם קלאודוויז חוסמת סורקי AI כמו ClaudeBot.
מקורות
- Cloudways Managed Security
- Cloudways: A Brief Guide to Server Security Management
- Cloudways: How to Enable Cloudflare on Your Application
- Cloudflare Docs: Bots
שאלות נפוצות
לא, אם משתמשים בכלים של קלאודוויז. בוטים מאומתים כמו Googlebot ו-Bingbot לא מושפעים מ-Enterprise Bot Protection ומ-Under Attack Mode, ולא נחסמים גם כשחוסמים מדינה, כל עוד הם מגיעים מכתובות מאומתות.
כן, בכמה שכבות. בשרת פועלות Enhanced DoS Protection וחומת האש של Imunify360, וב-Cloudflare Enterprise יש הגנת DDoS בקצה הרשת ו-Under Attack Mode למקרה של התקפה פעילה. לאתר שהוא יעד להתקפות, Cloudflare Enterprise הוא השכבה החזקה יותר.
בדרך כלל לא. החסימה בקלאודוויז נעשית בשרת ובקצה של Cloudflare, לפני שהבקשה מגיעה לוורדפרס, ולכן היא חוסכת יותר משאבים מתוסף. תוסף כזה מוסיף עומס על האתר עצמו.
Enterprise Bot Protection מציג אתגר רק לבוטים סבירים, וגולשים רגילים לא מרגישים כלום. Under Attack Mode מציג אתגר לכל המבקרים, ולכן מפעילים אותו רק בזמן התקפה ומכבים מיד אחריה.
30 ימים. דוחות ונתונים ישנים יותר לא נשמרים, אז אם אתם צריכים תיעוד לאורך זמן, שמרו צילומי מסך של הלשונית Overview באופן קבוע.
מדריכים קשורים
- Malware Protection בקלאודוויז: סריקה וניקוי נוזקות
- איך לאבטח את חשבון קלאודוויז
- חיבור SSH ומשתמשי SFTP בקלאודוויז
- איך להגדיר את אבטחת האתר של Sucuri
- שיפור האבטחה בקלאודוויז
- אחסון אתרים בקלאודוויז
- כל המדריכים בתחום: מדריכי אבטחה
מקור רשמי: A Brief Guide to Server Security Management, How to Enable Cloudflare on Your Application (Cloudways Knowledge Base), Cloudways Managed Security. המדריך נכתב ונבדק על ידי עשהאל דרייר · עודכן: 06.11.2026
גילוי נאות: זהו אתר עצמאי ואינו האתר הרשמי של Cloudways. חלק מהקישורים באתר הם קישורי שותפים – אם תירשמו דרכם נקבל עמלה, בלי עלות נוספת לכם. לפרטים המלאים

