
עודכן לאחרונה: · מאת עשהאל דרייר
בקצרה: אבטחת שרת בקלאודוויז (Cloudways) מתחילה ברמה טובה: כל שרת Flexible מוגן ב-Imunify360, עם חומת אש, WAF, הגנה מפני ניחוש סיסמאות ומפני DoS, בלי תשלום נוסף. מה שנשאר לכם לעשות הוא בעיקר לבדוק ולהקשיח: לחסום גישה ישירה לאתר דרך ה-IP של השרת ודומיינים זרים, להשאיר כבויים את הגישה הישירה לקבצי PHP ואת XMLRPC בוורדפרס, להעביר קבצי הגדרות ל-private_html, להגביל גישת SSH/SFTP לכתובות שלכם, ולהשתמש בלשונית Security של השרת לחסימת כתובות ומדינות. כל ההקשחה לוקחת כחצי שעה.
מה קלאודוויז עושה באבטחת השרת, ומה נשאר עליכם?
באחסון מנוהל, האבטחה מתחלקת בין הספק לבעל האתר. קלאודוויז אחראית לשרת, למערכת ההפעלה ולשכבות ההגנה. אתם אחראים למה שרץ באתר: וורדפרס, תוספים, תבניות, סיסמאות ומי מקבל גישה. מתלבטים אילו שכבות הגנה באמת נחוצות? ראו Wordfence, Sucuri או הגנה ברמת השרת.
| קלאודוויז מטפלת | אתם מטפלים |
|---|---|
| חומת אש ו-WAF ברמת השרת (Imunify360) | עדכון וורדפרס, תוספים ותבניות |
| הגנה מפני ניחוש סיסמאות ומתקפות DoS | סיסמאות חזקות ואימות דו-שלבי בחשבון |
| עדכוני אבטחה למערכת ול-PHP | מחיקת תוספים, תבניות ואתרים שלא בשימוש |
| גיבויים אוטומטיים מחוץ לשרת | מי מקבל גישת SFTP, SSH ולוח בקרה |
| ברירות מחדל מאובטחות באפליקציות חדשות | בדיקה שברירות המחדל לא שונו באפליקציות ישנות |
דוגמה טרייה לחלוקה הזו: באוקטובר 2026 פורסמו פרצות קריטיות של הרצת קוד מרחוק ב-PHP. לפי הדף של קלאודוויז (עדכון אחרון 22.10.2026), הפרצות פורסמו ב-21.10.2026 וההודעה ללקוחות יצאה באותו בוקר. קלאודוויז הפעילה הגנות ביניים בכל הצי והטמיעה את תיקוני האבטחה הרשמיים בכל גרסאות ה-PHP שהיא תומכת בהן, כולל ישנות (5.6, 7.4 ועד 8.4). מהלקוחות לא נדרשה פעולה. מה שכן הומלץ: לעדכן תוספים, למחוק את מה שלא בשימוש ולגבות לפני שינויים. כלומר, בדיוק העמודה הימנית בטבלה.
לפני שמתחילים
- לשונית האבטחה (Security Management) זמינה לפי קלאודוויז רק בממשק החדש ורק ב-Flexible.
- גבו את האפליקציה לפני שינויים בהגדרות וורדפרס. ראו מדריך הגיבוי.
- דעו מה כתובת ה-IP שלכם (חפשו בגוגל what is my ip). תצטרכו אותה כדי לאשר את עצמכם לפני שחוסמים אחרים.
מה Imunify360 עושה בשרת שלכם
Imunify360 היא מערכת אבטחה אוטומטית לשרתי אחסון, שקלאודוויז התקינה בשרתי Flexible. לפי התיעוד, כל היכולות שלה פעילות כברירת מחדל ובלי תשלום, חוץ מתוסף Malware Protection שהוא בתשלום. מה היא כוללת:
- חומת אש שחוסמת סריקות פורטים, ניסיונות פריצה ומתקפות DoS.
- WAF (חומת אש לאפליקציות) שמסננת התקפות נפוצות כמו הזרקת SQL ו-XSS, עם חוקים מותאמים לוורדפרס.
- הגנה מפני ניחוש סיסמאות ב-SSH, ב-FTP ובהתחברות לאתר.
- חסימת סיסמאות חלשות: משתמש וורדפרס שמנסה להתחבר עם סיסמה חלשה או כזו שדלפה מועבר לאיפוס סיסמה.
- מעקב מוניטין: התראה אם דומיין בשרת מסומן כמסוכן או נכנס לרשימה שחורה.
מה יש בלשונית Security של השרת?
כדי להגיע: בפאנל פתחו את Servers, בחרו שרת, ובתפריט השרת לחצו Security. הנתונים נשמרים 30 יום אחורה.
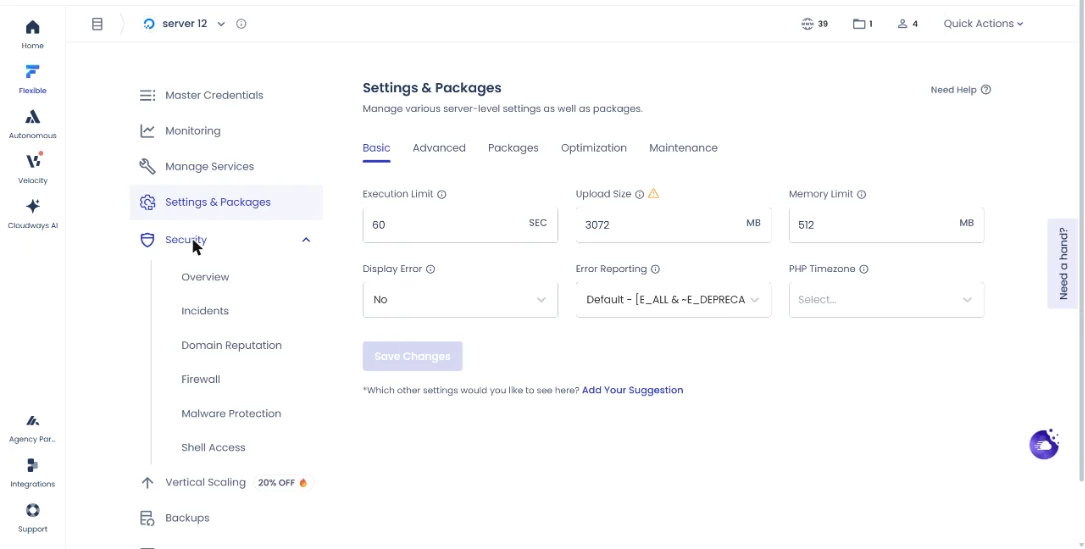
- Overview: תמונת מצב של האירועים בתקופה שבחרתם ועוצמת ההתקפות. כשאני רואה קפיצה פתאומית בגרפים, זה הסימן לבדוק מה קורה באתר מסוים.
- Incident: רשימת הפעילויות החשודות שנחסמו בכל השרת, כולל כתובת ה-IP. משם אפשר להעביר כתובת לרשימה לבנה או שחורה, גם כמה בבת אחת.
- Domain Reputation: האם דומיין באחד האתרים בשרת מסומן כלא בטוח. חשוב גם בגלל המייל: דומיין ברשימה שחורה פוגע בהגעה של מיילים מהאתר.
- Firewall: חוקים מותאמים לחסימה או לאישור של כתובות IP ומדינות, והגדרות נוספות (בהמשך).
- Malware Protection: מצב כל אפליקציה בשרת: Protected, Unprotected או Infected. הפעלה של התוסף נעשית מכאן. פירוט במדריך Malware Protection.
- Shell Access: הגבלת חיבורי SSH/SFTP וחיבורי MySQL מרחוק לכתובות IP מאושרות.
גם בכל אפליקציה יש אזור אבטחה משלה, עם Incidents של האתר הזה בלבד, Malware Protection וסורק פגיעויות (Vulnerability Scanner) שמציג את גרסת וורדפרס, התבניות והתוספים, ומתריע על גרסאות פגיעות. ההבדל בין שני מסכי ה-Incidents: באפליקציה רואים רק התקפות על האתר (פורטים 80 ו-443). בשרת רואים את כל האתרים, וגם התקפות על SSH, SFTP ופורטים אחרים.
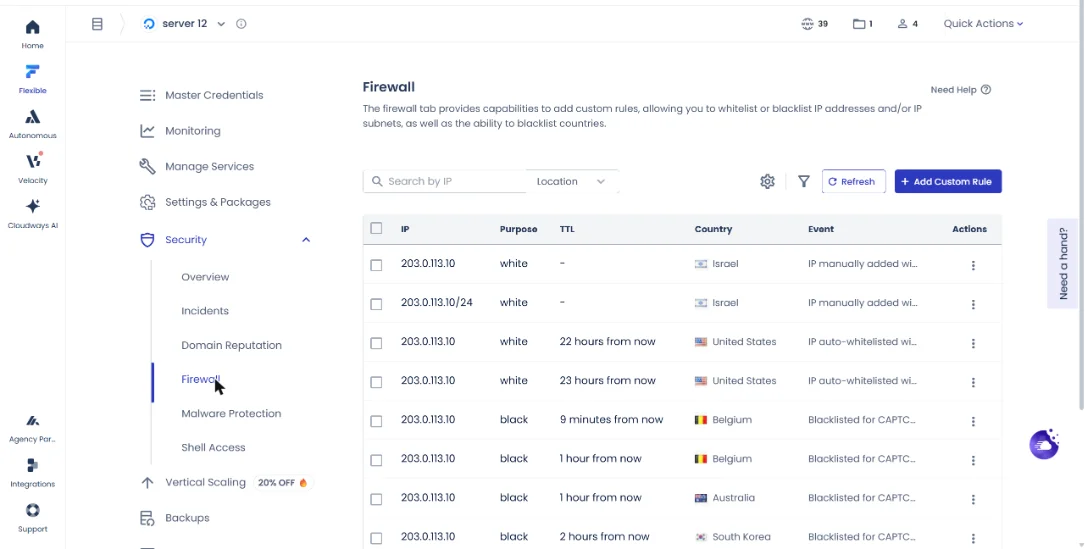
איך חוסמים כתובות IP ומדינות בחומת האש?
- בלשונית Security של השרת, עברו ל-Firewall ולחצו Add custom rules.
- לכתובת IP: בחרו בלשונית IP Address, הזינו כתובת בודדת או טווח בפורמט CIDR (למשל
192.168.1.0/24), ובחרו רשימה לבנה או שחורה. - אפשר להגדיר TTL, כלומר חסימה זמנית: בין שעה ל-576 שעות (24 יום). שדה ריק פירושו חסימה קבועה. הוסיפו הערה, כדי שבעוד חצי שנה תדעו למה החסמתם.
- למדינה: בחרו את המדינה מהרשימה הנפתחת ושמרו.
טיפ מהשטח: חסימת מדינות עוזרת מאוד לעסקים ישראליים שמקבלים ספאם בטפסים ממדינות שאין להם בהן לקוחות. לפי קלאודוויז, חסימת מדינה לא חוסמת את הבוטים של גוגל, בינג, Yandex ו-Baidu כשהם מגיעים מכתובות מאומתות, כך שהקידום האורגני לא נפגע. היא גם לא חוסמת חיבורים יוצאים מהשרת. כן שימו לב: חסימה רחבה מדי עלולה לחסום שירותים שהאתר שלכם תלוי בהם, כמו ספק סליקה או מערכת דיוור.
הגדרות נוספות בחומת האש
אייקון גלגל השיניים בלשונית Firewall פותח שלוש הגדרות:
- Enhanced DoS Protection: סופרת בקשות מכל IP בחלונות של 30 שניות. מי שעובר את המגבלה מקבל אתגר אנטי-בוט. את המגבלה בוחרים מרשימה.
- Weak Password Login Prevention: חוסמת התחברות לוורדפרס עם סיסמאות חלשות כמו 1234.
- Anti-Bot Protection: מזהה ומאתגרת תעבורה אוטומטית חשודה. לפי קלאודוויז, כיבוי שלה עלול במקרים נדירים להתנגש עם הגדרות קאש של CDN, אז כדאי לבדוק את הקאש לפני שמכבים.
אחרי כל שינוי לחצו Save changes.
רשימת הקשחה: שש פעולות שכדאי לבדוק בכל שרת
בשרתים ובאפליקציות חדשים, רוב ההגדרות האלה כבר מאובטחות כברירת מחדל. בשרתים ישנים, או כשמישהו שינה משהו בדרך, כדאי לבדוק. כך אנחנו עושים בכל שרת שאנחנו מקבלים לניהול.
| פעולה | איפה בפאנל | ברירת מחדל בחדשים |
|---|---|---|
| חסימת גישה לאתר דרך ה-IP | השרת: Settings & Packages, לשונית Advanced | חסום |
| חסימת דומיינים זרים | אותו מקום, אזור NGINX | חסום |
| חסימת גישה ישירה לקבצי PHP | האפליקציה: Application Settings, לשונית WordPress | חסום |
| כיבוי XMLRPC | האפליקציה: Application Settings | כבוי |
| קבצי הגדרות ב-private_html | ב-SFTP או SSH | לא, ידני |
| הגבלת SSH/SFTP לכתובות שלכם | השרת: Security, Shell Access | לא, ידני |
1. חסימת גישה ישירה לאתר דרך ה-IP של השרת
אם הגישה פתוחה, מי שמקליד בדפדפן את כתובת ה-IP של השרת יראה את אפליקציית ברירת המחדל, בדרך כלל האתר הראשון שהותקן. זה חושף את האתר לסריקות שלא עוברות דרך הדומיין.
- פתחו Servers, בחרו את השרת, ותחת Server Management בחרו Settings & Packages.
- עברו ללשונית Advanced וגללו לאזור ההגדרות של NGINX.
- כבו את Access Application via IP ולחצו Save Changes.
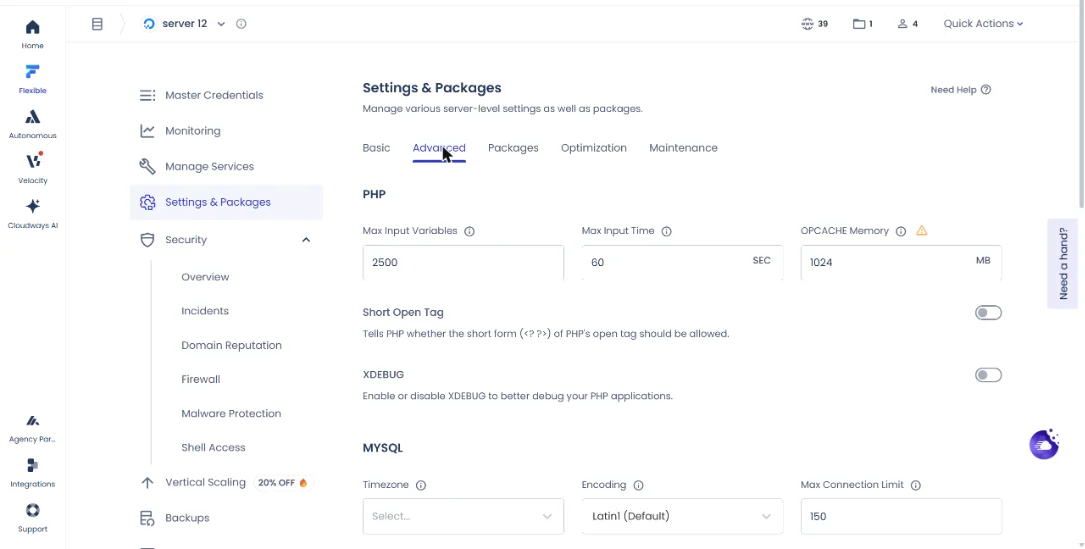
בדיקה: הקלידו את כתובת ה-IP בדפדפן. אמורה להופיע שגיאת 403 Forbidden.
2. חסימת דומיינים זרים שמצביעים לשרת
כל אחד יכול להפנות דומיין משלו לכתובת ה-IP של השרת שלכם. בלי חסימה, הדומיין הזר יציג את האתר שלכם, וזה גם מבלבל את גוגל וגם יכול לשמש להונאה. ההגדרה נמצאת באותו אזור NGINX, ויש לה שלושה מצבים:
- Access Application via IP כבוי: כל תעבורה לא מזוהה (דומיינים זרים, בוטים, פניות ישירות ל-IP) נחסמת עם 403. זו ההמלצה שלי.
- מופעל, בלי אפליקציית ברירת מחדל: תעבורה כזו מקבלת הודעה שהאתר לא זמין.
- מופעל, עם אפליקציה נבחרת ב-Default Application: כל תעבורה לא מזוהה תגיע לאפליקציה שבחרתם.
3. חסימת גישה ישירה לקבצי PHP בוורדפרס
הרבה פריצות לוורדפרס עובדות כך: התוקף מנצל פרצה בתוסף, מעלה קובץ PHP זדוני (Backdoor) לתיקייה כמו wp-content, ואז מריץ אותו ישירות מהדפדפן. כשהגישה הישירה חסומה, הקובץ לא ירוץ גם אם הועלה.
- בחרו את האפליקציה, ותחת Application Management פתחו Application Settings.
- עברו ללשונית WordPress וגללו ל-Direct PHP File Access.
- אם המתג מופעל, כבו אותו ואשרו ב-Confirm. Disable פירושו שהגישה חסומה.
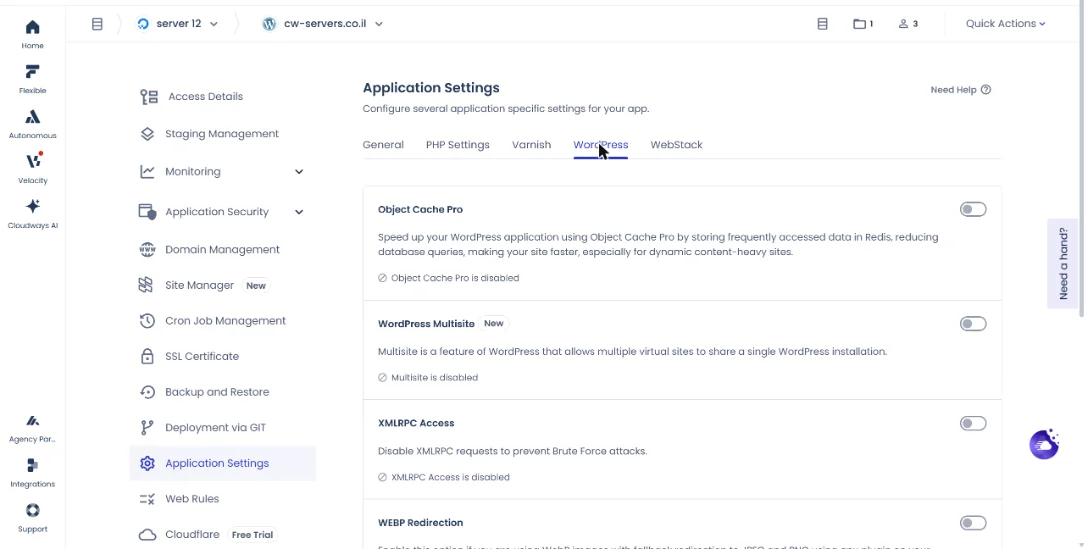
אם תוסף לגיטימי מפסיק לעבוד אחרי החסימה (נדיר, אבל קורה בתוספים ישנים), זה הסימן לבדוק אותו או להחליף אותו, ולא לפתוח את הגישה לכל האתר.
4. כיבוי XMLRPC
XMLRPC הוא ממשק ישן בוורדפרס לחיבור אפליקציות חיצוניות, שהוחלף ברובו על ידי REST API. היום הוא בעיקר יעד למתקפות ניחוש סיסמאות: אלפי בקשות POST לקובץ xmlrpc.php שמעמיסות על השרת. בקלאודוויז הוא כבוי כברירת מחדל. אם הופעל:
- באפליקציה, פתחו Application Settings.
- כבו את XMLRPC Access ואשרו ב-OK.
השאירו אותו פעיל רק אם יש לכם שירות ישן שתלוי בו, ובדקו שאין לו חלופה.
5. קבצי הגדרות רגישים בתיקייה private_html
קבצים כמו wp-config.php מכילים את שם המשתמש והסיסמה של מסד הנתונים. כל מה שנמצא ב-public_html נגיש מהאינטרנט עקרונית. לכן קלאודוויז מספקת תיקייה בשם private_html, רמה אחת מעל, שאינה נגישה מהדפדפן ונכללת בגיבויים, בשחזורים ובשכפולים.
- התחברו ב-SFTP או ב-SSH ועלו רמה אחת מעל
public_html. שם תמצאו אתprivate_html. ראו מדריך החיבור עם FileZilla. - העבירו לשם את קובץ ההגדרות.
- עדכנו באפליקציה את הנתיב החדש לקובץ. בוורדפרס זה נעשה לפי ההוראות שקלאודוויז מפנה אליהן. באפליקציות אחרות, בדקו עם המפתח.
זו פעולה למתקדמים. אם אתם לא בטוחים, השאירו אותה למפתח, וגבו לפני.
6. הגבלת SSH ו-SFTP לכתובות מאושרות
ב-Security של השרת, תחת Shell Access, אפשר לאשר רק כתובות IP מסוימות לחיבורי SSH/SFTP ולחיבורי MySQL מרחוק. זה מתאים במיוחד כשיש לכם IP קבוע במשרד. אם אתם עובדים מהבית עם IP שמשתנה, זכרו לעדכן את הרשימה, אחרת תינעלו בחוץ. עוד על פרטי גישה ומשתמשים תמצאו במדריך SSH בקלאודוויז.
הקוד BFCM802 מוריד 80% מהחשבון בחודשיים הראשונים (עד 200$ הנחה בחודש), כולל העברת אתרים חינם בלי הגבלה. ללקוחות חדשים בלבד, ורק עד סוף המבצע.
המבצע מסתיים ב-4 בדצמבר 2026, ב-23:59 שעון ישראל.
מתחילים בניסיון חינם, בלי כרטיס אשראי. את הקוד מזינים בקופה ובודקים שהוא מופיע.
אחרי בלאק פריידי: 30% הנחה ל-3 חודשים עם הקוד ASAEL. בשרת גדול (מעל כ-444$ בחודש) ASAEL משתלם יותר כבר עכשיו. למחשבון BFCM802 מול ASAEL
פותחים שרת ניסיון חינם, בלי כרטיס אשראי. כשעוברים לתוכנית בתשלום, הקוד ASAEL מוריד 30% מהחשבון בשלושת החודשים הראשונים.
הקישור ממלא את הקוד בטופס ההרשמה. רק ודאו שהוא מופיע.
אילו שכבות הגנה נוספות כדאי להכיר?
- אבטחת החשבון בפאנל: אימות דו-שלבי וניהול הרשאות של חברי צוות. פריצה לחשבון הפאנל מסוכנת יותר מפריצה לאתר אחד. ראו מדריך אבטחת החשבון.
- Malware Protection: תוסף בתשלום לסריקה ולניקוי של קוד זדוני. פירוט כאן.
- הגנה מבוטים: לפי התיעוד העדכני, ההגנה מבוטים ברמת השרת היא Anti-Bot Protection שבהגדרות חומת האש. על האפשרויות הנוספות כתבתי במדריך ההגנה מבוטים.
- Cloudflare Enterprise: לפי קלאודוויז, השילוב המומלץ להגנה מרבית מפני DDoS הוא Cloudflare Enterprise יחד עם הגנה מבוטים ועדכונים שוטפים. ראו המדריך ל-Cloudflare Enterprise.
טעויות נפוצות ואיך לפתור אותן
חסמתם את עצמכם: כתובת ה-IP שלכם נכנסה לרשימה שחורה, אוטומטית אחרי ניסיונות התחברות כושלים או ידנית. היכנסו לפאנל מרשת אחרת (למשל מהטלפון), מצאו את הכתובת ב-Incident או ב-Firewall, והעבירו אותה לרשימה הלבנה.
אחרי חסימת מדינה הפסיקו להגיע הזמנות או התראות: אחד השירותים שהאתר מקבל מהם בקשות (סליקה, דיוור, API) פועל מהמדינה שחסמתם. בדקו את ה-Incidents, אשרו את הכתובות שלהם, או בטלו את חסימת המדינה.
אפליקציה מתחברת לאתר הפסיקה לעבוד: ייתכן שהיא משתמשת ב-XMLRPC. בדקו אם יש לה גרסה שעובדת עם REST API לפני שאתם מפעילים אותו מחדש.
האתר מאחורי CDN וחסימות לא עובדות: לפי קלאודוויז, Imunify360 תואם לרשימה ארוכה של ספקי CDN, כולל Cloudflare ו-Sucuri. אם בכל זאת משהו לא מסתדר, פנו לתמיכה עם דוגמה מה-Incidents.
לשונית Security לא מופיעה: היא זמינה רק ב-Flexible ובממשק החדש. ב-Autonomous האבטחה מנוהלת אחרת.
מקורות
- A brief guide to server security management – מאגר הידע של קלאודוויז
- How to block direct web traffic pointed towards server's IP – מאגר הידע של קלאודוויז
- How to block random domains pointing to your server – מאגר הידע של קלאודוויז
- Restrict direct access to WordPress PHP files – מאגר הידע של קלאודוויז
- Disable XMLRPC in WordPress applications – מאגר הידע של קלאודוויז
- Securing app configuration files in private_html folder – מאגר הידע של קלאודוויז
- Critical PHP remote code execution vulnerabilities status mitigations and recommended actions – מאגר הידע של קלאודוויז
שאלות נפוצות על אבטחת שרת בקלאודוויז
כן, ברמה טובה כבר מההתחלה. שרתי Flexible מוגנים ב-Imunify360, עם חומת אש, WAF, הגנה מפני ניחוש סיסמאות ו-DoS, בלי תשלום נוסף. אתם אחראים לעדכון האתר, התוספים והסיסמאות.
כן. בלשונית Security של השרת, תחת Firewall, מוסיפים חוק מותאם ובוחרים מדינה. לפי קלאודוויז, הבוטים של גוגל ובינג מכתובות מאומתות לא נחסמים, כך שהקידום לא נפגע.
לרוב האתרים לא חובה, כי חומת האש וה-WAF עובדים כבר ברמת השרת, לפני וורדפרס. תוסף אבטחה עדיין יכול לעזור בניטור ובאימות דו-שלבי ללוח הבקרה. תוסף כבד מדי רק מאט את האתר.
ממשק ישן בוורדפרס לחיבור אפליקציות חיצוניות, שהוחלף ברובו על ידי REST API. היום הוא יעד נפוץ למתקפות ניחוש סיסמאות שמעמיסות על השרת. בקלאודוויז הוא כבוי כברירת מחדל.
30 יום. לפי קלאודוויז, הגרפים והדוחות בלשונית Security מציגים את 30 הימים האחרונים בלבד, ומידע ישן יותר לא נשמר.
לפי הדף של קלאודוויז (עדכון אחרון 22.10.2026), הופעלו הגנות ביניים בכל הצי, והוטמעו תיקוני האבטחה הרשמיים בכל גרסאות ה-PHP הנתמכות, כולל ישנות. מהלקוחות לא נדרשה פעולה, חוץ מהמלצה לעדכן את האתרים ולגבות.
מדריכים קשורים
- חיבור לשרת עם FileZilla ו-SFTP
- Malware Protection של קלאודוויז
- הגנה מבוטים בקלאודוויז
- אבטחת החשבון בקלאודוויז
- סקירת אחסון האתרים של קלאודוויז
- כל המדריכים בתחום: מדריכי אבטחה
מקור רשמי: A Brief Guide to Server Security Management, How to Block Direct Web Traffic Pointed Towards Server's IP, How to Block Random Domains Pointing to Your Server, Restrict Direct Access to WordPress PHP Files, Disable XMLRPC in WordPress Applications, Securing App Configuration Files in private_html Folder, Critical PHP Remote Code Execution Vulnerabilities (Cloudways Knowledge Base). המדריך נכתב ונבדק על ידי עשהאל דרייר · עודכן: 06.11.2026
גילוי נאות: זהו אתר עצמאי ואינו האתר הרשמי של Cloudways. חלק מהקישורים באתר הם קישורי שותפים – אם תירשמו דרכם נקבל עמלה, בלי עלות נוספת לכם. לפרטים המלאים

